Administration - Rollen & Berechtigungen
Einleitung
Im Bereich Rollen & Berechtigungen wird festgelegt, welche Berechtigungen den Rollen zugeteilt sind. Die Zuordnung zwischen Rollen und Benutzern ist aus beiden Richtungen möglich: Einer Rolle werden Benutzer zugeordnet oder einem Benutzer Rollen. Sind einem Benutzer mehrere Rollen zugeordnet, ergänzen sich die Rechte aus den Berechtigungen der einzelnen Rollen.
Beispiel: Ein Benutzer hat über die Rolle A keine Berechtigung, den Menüpunkt "Serviceportfolio" zu nutzen, über die Rolle B dagegen schon. In Summe darf er den Menüpunkt "Serviceportfolio" damit nutzen.
Grundsätzlich gilt:
Eine Person, die im dot4-Mandanten als Benutzer freigeschaltet wurde, benötigt mindestens eine Rolle mit Berechtigungen, um im Mandanten eine Funktion nutzen zu können.
In dot4 gibt es Berechtigungen, aber keine Verbote. Dies ist wichtig bei der Kumulation von Berechtigungen.
Ein dot4-Mandant wird per Default mit diversen Standard-Rollen (System-Rollen) ausgeliefert, denen bereits Rechte zugeordnet sind und die den Benutzern zugeordnet werden können. Dies vereinfacht die initiale wie auch die laufende Konfiguration. Den Standard-Rollen können Berechtigungen entzogen und hinzugefügt werden. Die Rollen haben, mit Ausnahme der Rollen "Portal" und "Administrator", keine fest mit der Rolle verbundenen Funktionen.
Grundsätzlich können beliebige eigene Rollen angelegt werden (siehe Administration > Rollen & Berechtigungen > Rollen). Diese verfügen nach der initialen Erstellung über keine Berechtigungen.
Hinweise:
Auf einem dot4-System können mehrere dot4-Mandanten betrieben werden. In den meisten Fällen hat ein Kunde einen dot4-Mandanten abonniert (SaaS) oder betreibt diesen (On-Premises). Einige Kunden verfügen über mehrere dot4-Mandanten.
Alle nachfolgend beschriebenen Konfigurationen im Bereich der Administration beziehen sich immer auf einen dot4-Mandanten. Da dot4-Mandanten aus Sicherheitsgründen immer voneinander getrennt sind (getrennte Datenbanken), gibt es keine mandantenübergreifende Konfiguration.
Übersicht
Unter Administration > Rollen & Berechtigungen stehen folgende Administrationsbereiche zur Verfügung:
Benutzerkonten (Benutzer und Benutzerkonten erstellen/bearbeiten/verwalten)
Rollen (Rollen erstellen/bearbeiten/verwalten)
Personengruppen (Personengruppen erstellen/bearbeiten/verwalten)
Authentifizierung (Externe Benutzerauthentifizierung ein-/ausschalten, Authentifizierungs-Provider festlegen)
Allgemeine Berechtigungen (Berechtigungen der Rollen für dot4-Bereiche erteilen/entziehen)
CMDB Berechtigungen (Berechtigungen der Rollen für den Zugriff auf die Configuration Items erteilen/entziehen)
API Authentifizierung (API-Keys für den Zugriff von externen Applikationen auf dot4 erstellen und löschen)
Sicherheitsgruppen (Sicherheitsgruppen erstellen und verwalten, Berechtigung von Rollen auf Sicherheitsgruppen verwalten)
Arten von Berechtigungen
Die Berechtigungen eines dot4-Mandanten werden immer je Rolle vergeben, wirken aber auf zwei verschiedene Dinge:
Funktionsbezogene Berechtigungen legen fest, welche Funktionen einer Rolle überhaupt zur Verfügung stehen: die Menüpunkte und Kacheln von dot4, die Administrationsbereiche sowie – für Funktionen, die sich nicht an einem Menüpunkt festmachen lassen – die Spezielle Berechtigung. Sie werden unter Allgemeine Berechtigungen vergeben.
Datenbezogene Berechtigungen legen fest, auf welche Configuration Items eine Rolle zugreifen darf: die CMDB-Berechtigungen (über CI-Kategorie und CI-Typ), die Lebenszyklusklassen-Berechtigungen (über die Lebenszyklusklasse des CI) und die Sicherheitsgruppen-Berechtigungen (über die Zugehörigkeit des CI zu einer Sicherheitsgruppe).
Für das Zusammenspiel gelten zwei Regeln:
Innerhalb einer Dimension und über alle Rollen eines Benutzers wirken die Berechtigungen als ODER-Verknüpfung. Was eine Rolle erlaubt, ist erlaubt; eine weitere Rolle kann ein Recht nur hinzufügen, nie entziehen. In dot4 gibt es Berechtigungen, aber keine Verbote.
Zwischen den datenbezogenen Dimensionen wirken die Berechtigungen als UND-Verknüpfung. Ein Benutzer erreicht ein CI nur, wenn CMDB-Berechtigung, Lebenszyklusklassen-Berechtigung und Sicherheitsgruppen-Berechtigung den Zugriff gemeinsam zulassen. Die restriktivste Dimension entscheidet.
Beide Regeln gelten für alle nachfolgend beschriebenen Berechtigungsbereiche und werden dort nicht erneut erläutert.
Nicht über Berechtigungen gesteuert wird, welche Attributgruppen und Attribute in den CI-Details erscheinen – das legen die CI-Ansichten je CI-Typ fest. Welcher Lebenszyklusstatus welcher der sechs Lebenszyklusklassen angehört, ergibt sich aus den CI-Lebenszyklusmodellen.
Benutzerkonten
Ein Benutzer ist eine Person, also ein Configuration Item vom CI-Typ "Person", mit aktiviertem Benutzerkonto. Benutzer können sich anmelden und je nach zugewiesenen Rollen und den damit verbundenen Berechtigungen auf Funktionen im Mandanten zugreifen.
Hinweise:
Benutzer sind grundsätzlich CIs vom CI-Typ "Person" bei denen der Haken "Benutzerkonto" aktiviert ist.
Personen / Benutzer haben die Pflichtfelder "Vorname", "Nachname" und "E-Mail". Der Name des CI wird aus diesen Angaben erzeugt und ist selbst kein Pflichtfeld. Die E-Mail-Adresse muss innerhalb des Mandanten eindeutig sein; sie ist das einzige eindeutige Pflichtattribut.
Beim Erstellen eines dot4-Mandanten wird lediglich ein Benutzerkonto mit den Daten des Mandanten-Erstellers angelegt, dieser erhält automatisch die Rolle "Administrator", welche per Default über umfangreiche Berechtigungen verfügt.
Die Aktivierung eines Benutzerkontos führt zum Versenden von E-Mails an den Benutzer. Ist die E-Mail-Adresse in dot4 noch nicht bekannt, verschickt dot4 beim Speichern zwei E-Mails: eine mit dem Link zur Vergabe des initialen Passworts und eine mit der Zuordnung zum dot4-Mandanten. Über den Link wird der Benutzer auf den korrekten dot4-Mandanten geleitet und muss dort sein initiales Passwort vergeben; der Link ist 72 Stunden gültig, danach fordert der Benutzer über die Funktion für vergessene Passwörter einen neuen an. Gehört die Adresse bereits zu einem dot4-Benutzer, verschickt dot4 nur die E-Mail zur Mandantenzuordnung. Ist dieses Verfahren nicht gewünscht, weil die Benutzer sich z.B. per SingleSignOn (SSO) authentifizieren sollen, so kann diese E-Mail-Benachrichtigung unterbunden werden (nach Rücksprache mit REALTECH).
Wird eine Person ohne eigene Rollenzuweisung als Benutzer gespeichert, erhält der neue Benutzer automatisch die Rolle "Portal". Werden im selben Speichervorgang bereits Rollen zugewiesen, gelten anschließend ausschließlich diese Rollen – "Portal" ist dann nicht enthalten und muss bei Bedarf ausdrücklich mit zugewiesen werden. Soll ein Benutzer, der die Rolle "Portal" automatisch erhalten hat, das Portal nicht nutzen, wird ihm die Rolle nach dem Speichern wieder entzogen.
Ebenfalls beim erstmaligen Aktivieren schaltet dot4 den Schalter "Der Benutzer darf seine Rollen deaktivieren" ein, sofern dieser noch nicht gesetzt ist. Beim Deaktivieren des Benutzerkontos setzt dot4 ihn auf "Nein". Ein späteres erneutes Aktivieren schaltet ihn nicht wieder ein – in diesem Fall wird er bei Bedarf von Hand gesetzt.
Unter Administration > Rollen & Berechtigungen > Benutzerkonten können in dot4 mandantengebunden dot4-Benutzer erstellt, eingesehen, bearbeitet und verwaltet werden.
Die Übersichtsseite
Auf der Übersichtsseite werden alle auf dem Mandanten vorhandenen Personen tabellarisch dargestellt. Dabei werden alle Configuration Items vom CI-Typ "Person" berücksichtigt, unabhängig davon, ob diese als Benutzer aktiviert sind oder nicht. In der Spalte "Benutzerkonto" (Werte: Ja/Nein) wird angezeigt, ob eine Person als Benutzer aktiviert ist.
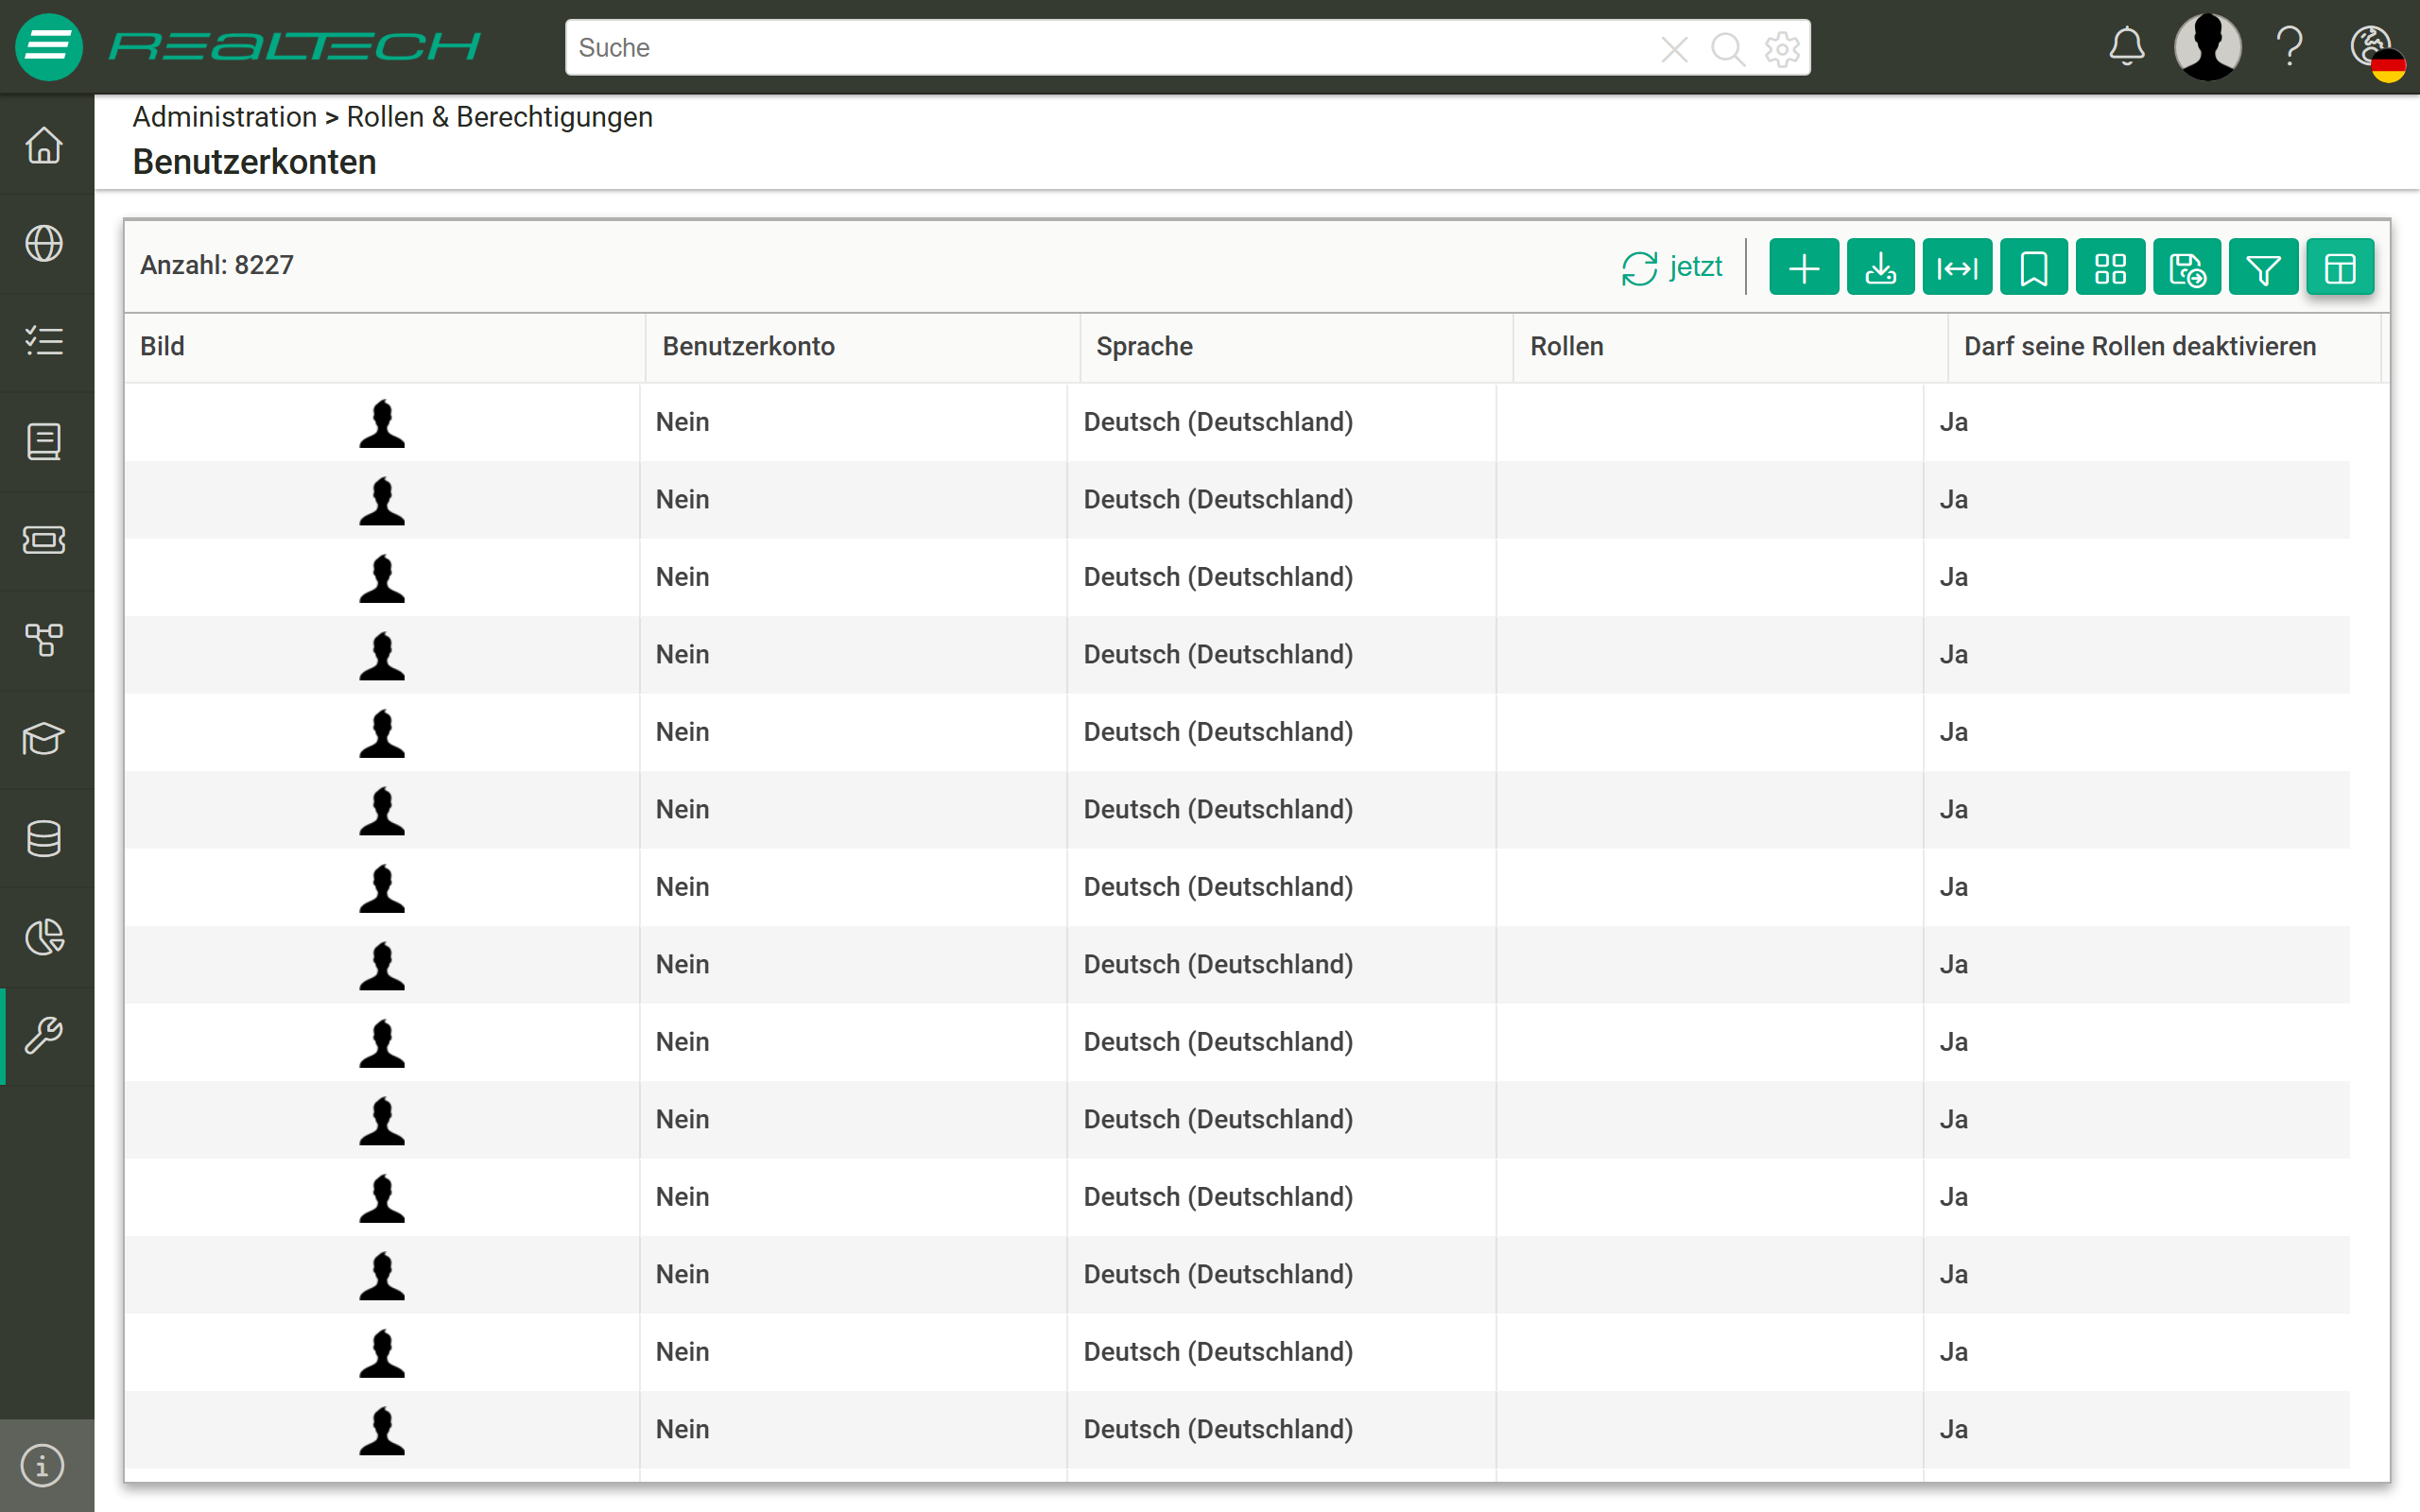
Welche Spalten die Tabelle zeigt, wird über "Spalten ein-/ausblenden" in der Werkzeugleiste gesteuert; die Spalte "Rollen" listet die dem Benutzer zugewiesenen Rollen.
Detailansicht zu einem Benutzerkonto
Ein Klick in die eben beschriebene Tabelle führt zur Detailansicht eines möglichen Benutzers, in der alle CI-Attribute und Beziehungen sowie Berechtigungen gelistet werden.
Besonders relevant sind:
Zugriff und Rechte
Der Benutzer darf seine Rollen deaktivieren: Bei Aktivierung erhält der Benutzer die Möglichkeit, seine Zugriffsmöglichkeiten auf weniger als alle ihm zugewiesenen Rollen einzuschränken. Das ist insbesondere zum Testen von Rollenzuweisungen hilfreich; die Einschränkung nimmt jeder Benutzer selbst in seinem Profil vor. Das Feld heißt dort "Aktuelle Rollen" und ist eine Mehrfachauswahl: Der Benutzer schränkt ein, welche seiner Rollen wirken, er wählt keine einzelne aus. Erweitern kann er seine Rechte damit nicht — zur Auswahl stehen nur Rollen, die ihm bereits zugewiesen sind. Ist der Schalter aus, ist das Feld für den Benutzer gesperrt. Wie der Benutzer es bedient, steht unter Benutzerprofil.
Rollen
In dieser Tabelle sind alle dem Benutzer zugewiesenen Rollen gelistet. Die Spalte aktiv zeigt, ob der Benutzer momentan bestimmte Rollen deaktiviert hat.
Benutzerkonto aktivieren bei vorhandener Person
Ist eine Person bereits als CI vom CI-Typ "Person" angelegt, wird bei diesem CI der Haken "Benutzerkonto" aktiviert.
Erfolgt dies bei einer einzelnen Person, ist das CI im Modus "CI-Detail-Sicht" geöffnet. Mit dem Aktivieren des Hakens "Benutzerkonto" erscheinen dort automatisch zwei zusätzliche Attributgruppen, "Rollen" und "Benutzerkonto". Unter "Rollen" lassen sich direkt die Rollen verknüpfen, die dieser Benutzer nutzen soll.
Erfolgt die Konfiguration per Mehrfachselektion für mehrere Personen gleichzeitig, wird im folgenden Dialog das Attribut "Benutzerkonto" gewählt und aktiviert. Damit werden alle gewählten Personen zu Benutzern. Die Rollen werden anschließend gesondert zugewiesen.
Hinweis:
Die Verknüpfung von Rolle und Benutzer kann aus beiden Richtungen erfolgen. Einem Benutzer können Rollen zugeordnet werden, einer Rolle können Benutzer zugeordnet werden.
Benutzerkonto neu erstellen
Die Schaltfläche "Erstellen" auf der Übersichtsseite öffnet die Maske zum Erstellen eines neuen CI vom CI-Typ "Person".
Für die neue Person bzw. den neuen Benutzer werden mindestens die Pflichtfelder "Vorname", "Nachname" und "E-Mail" ausgefüllt. Weitere Attribute können optional jetzt oder später ausgefüllt werden.
Unter der Attributgruppe "Region" werden "Sprache" und "Zeitzone" des Benutzers gewählt. Meldet sich der Benutzer in dot4 an, zeigt dot4 die Oberfläche in der hier eingestellten Sprache an; der Benutzer kann die Sprache über sein Benutzermenü ändern. Die eingestellte Zeitzone dient der Berechnung der UTC-Zeitstempel für diesen Benutzer (z. B. um Zeit-Irritationen bei zeitzonenübergreifenden Benutzer-Zeitstempeln zu vermeiden). Bleibt die Sprache leer, verwendet dot4 die unter Administration > Systemeinstellungen eingestellte "Systemsprache". Ist keine Zeitzone gesetzt, rechnet dot4 für diesen Benutzer in Mitteleuropäischer Zeit ("W. Europe Standard Time"). Die Zeitzonenliste zeigt die Bezeichnungen des Betriebssystems, auf dem dot4 betrieben wird. Hinweis: Die Zeitangaben in der Nutzeroberfläche werden den Benutzern basierend auf den Zeitangaben des verwendeten Browsers angezeigt (Zeitzone, Datum und Uhrzeit).
Bei aktiviertem Haken "Benutzerkonto" werden unter der Attributgruppe "Rollen" die Rollen verknüpft, die dem Benutzer zugewiesen werden sollen. Hinweis: Die Rollen müssen ggf. vorher angelegt werden. Es ist jederzeit möglich, dem Benutzer weitere Rollen zuzuweisen oder zu entziehen.
Abschließend wird das erstellte CI vom Typ "Person" gespeichert.
Hinweis:
Da es pro Mandant immer einen Benutzer mit der Rolle "Administrator" geben muss, kann einem Benutzer die Administrator-Rolle nicht entzogen werden, sofern es keinen zweiten Administrator gibt.
Tipp: Die Aktivierung/Deaktivierung des Attributs "Benutzerkonto" ist über den Workflow-Baustein "Aktion - Änderung" bzgl. des CI-Typ "Person" möglich. Damit lassen sich Benutzer aus Prozessen heraus automatisiert steuern.
Rollen
Eine Rolle wird in dot4 nicht als CI geführt, sondern ist eine rein administrative Funktion. Einer Rolle können einerseits die Berechtigungen im Mandanten zugeordnet werden und andererseits die Benutzer (Anmerkung: keine Personen). Die Rollen sind somit die Verbindungsstücke zwischen Benutzern und Berechtigungen. Hat ein Benutzer mehrere Rollen, verhalten sich die aus den Rollen resultierenden Berechtigungen kumulativ.
Unter Administration > Rollen & Berechtigungen > Rollen können in dot4 Rollen erstellt, bearbeitet, deaktiviert bzw. aktiviert und gelöscht werden. Im Bearbeitungs-Dialog können einer Rolle Benutzerkonten zugewiesen bzw. entzogen werden.
Hinweis:
Änderungen im Bereich "Rollen" sind nach Speicherung sofort gültig. Änderungen an Rollen und Berechtigungen wirken für betroffene Benutzer erst, nachdem diese die Anwendung neu geladen haben – durch Aktualisieren der Seite im Browser oder durch erneute Anmeldung. Ein Wechsel innerhalb der Anwendung genügt nicht.
Die Übersichtsseite
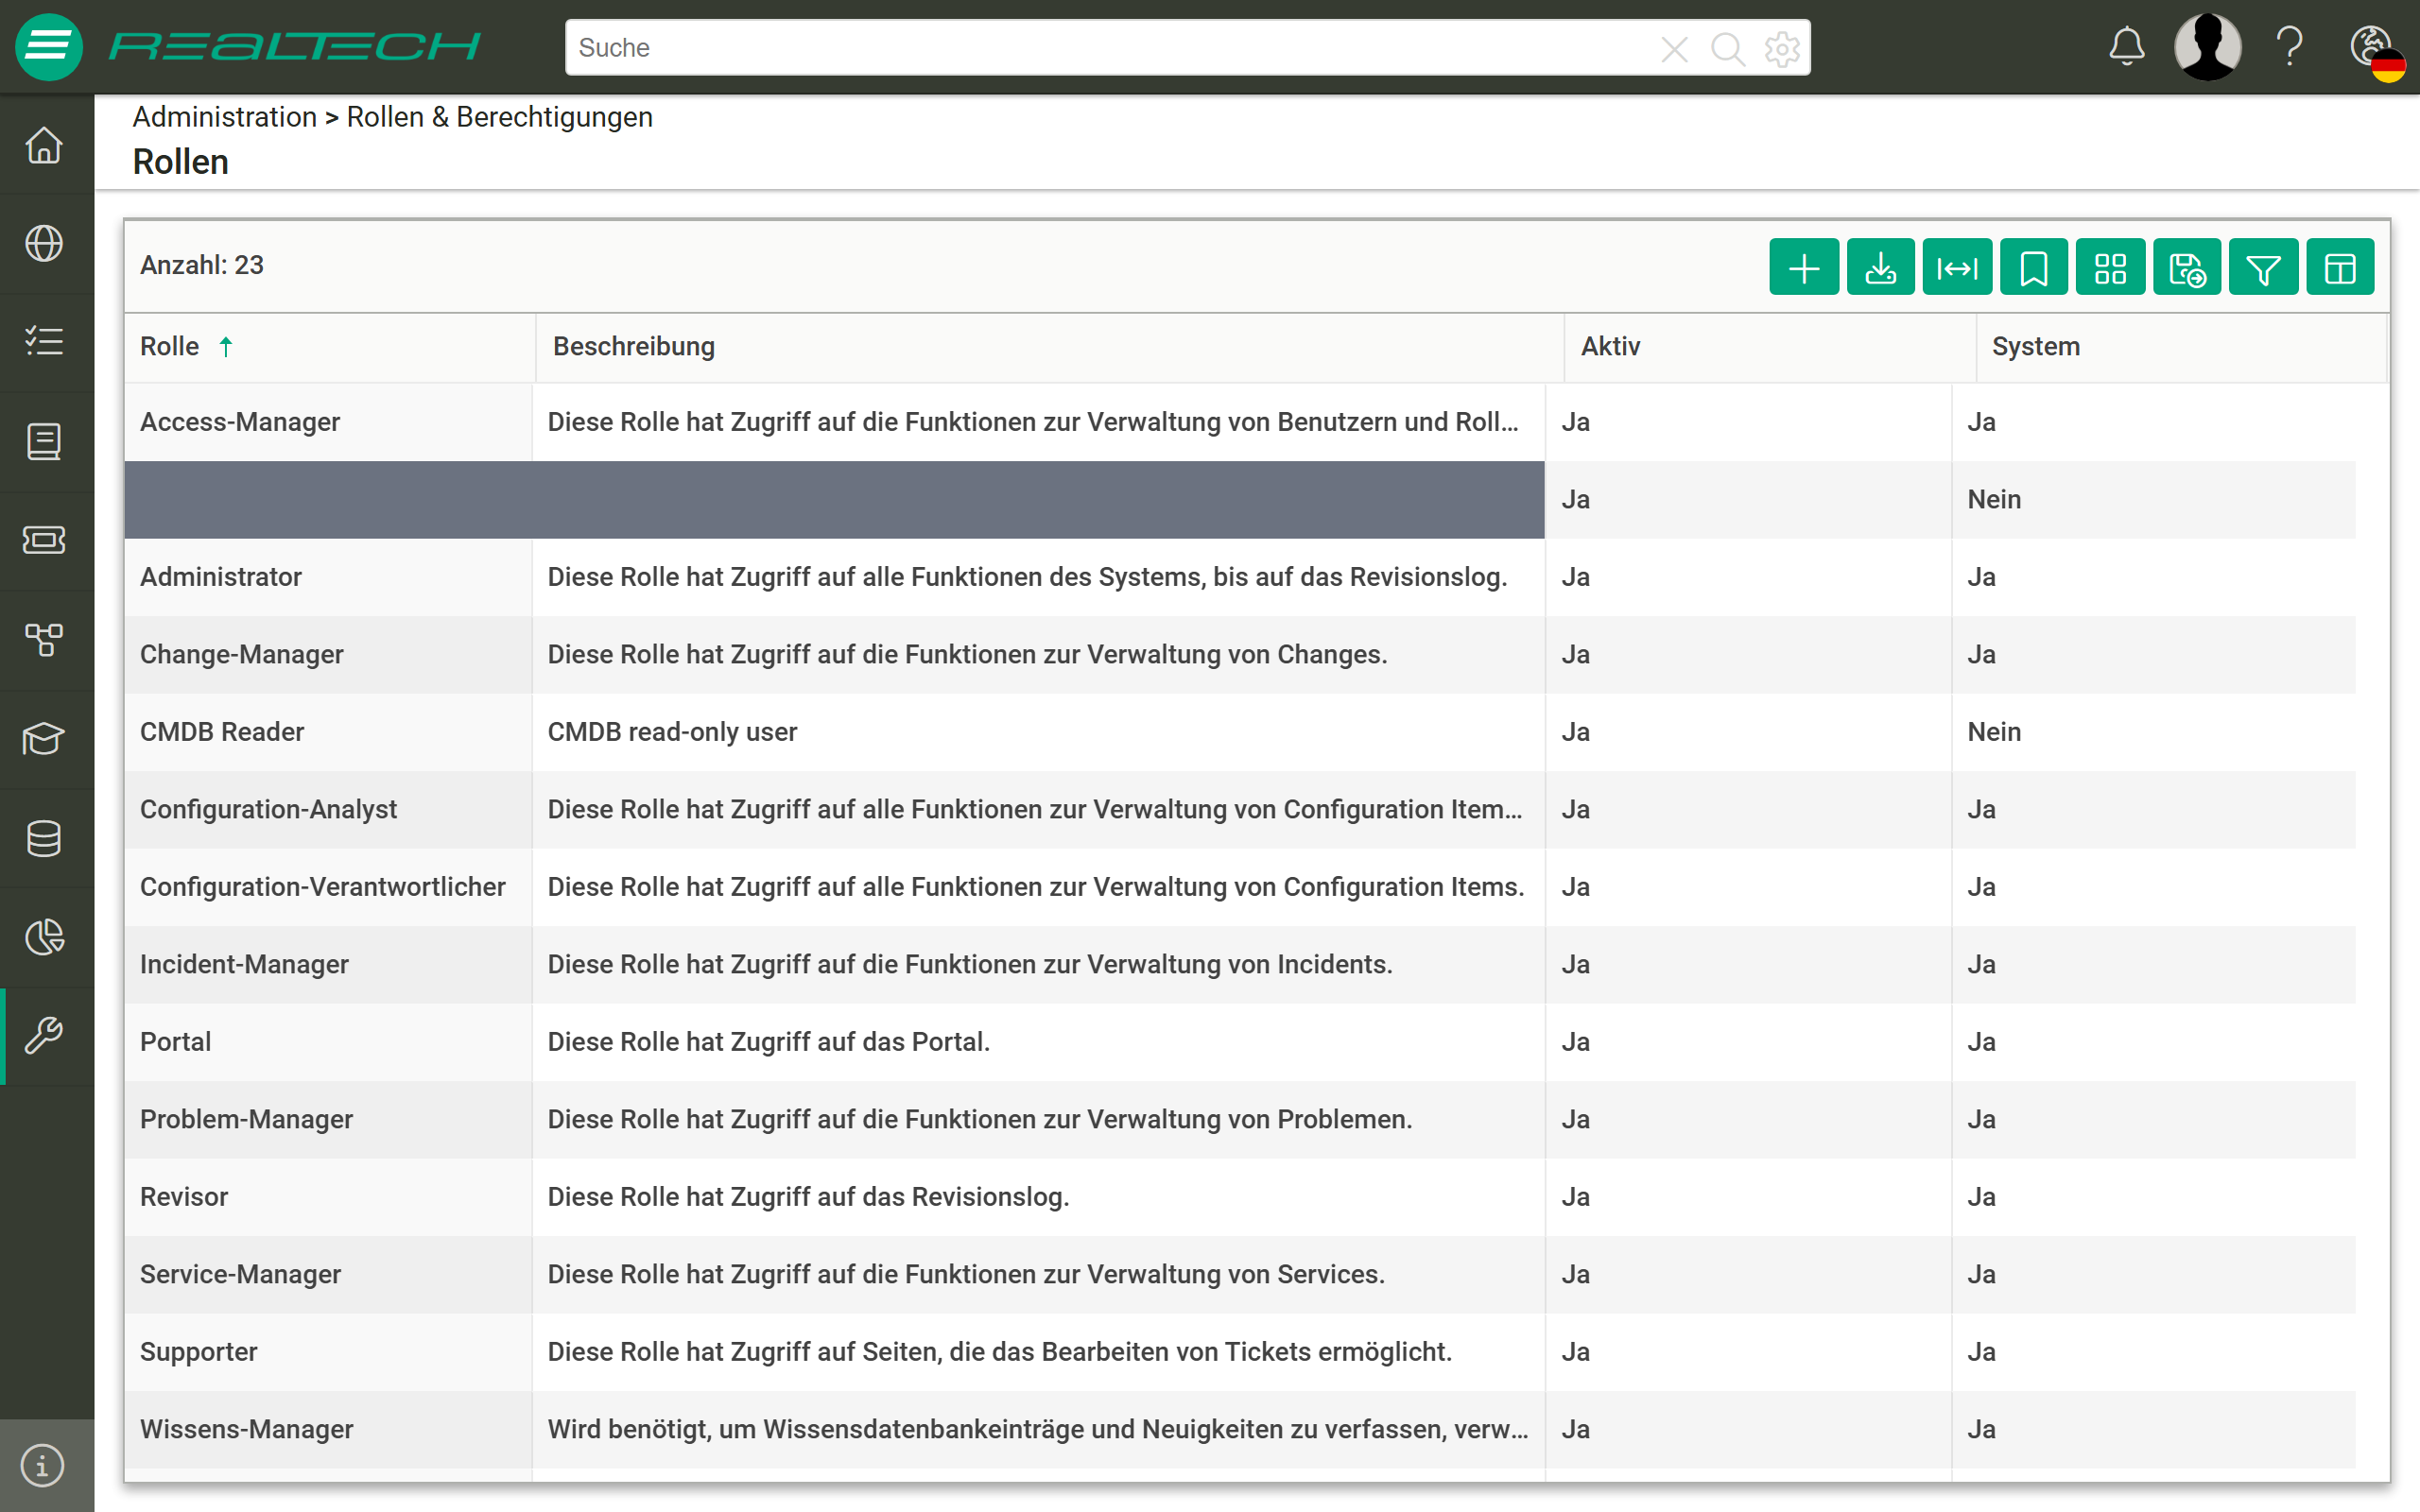
Auf der Übersichtsseite werden alle auf dem Mandanten verfügbaren Rollen tabellarisch dargestellt. Die Spalte "Aktiv" (Werte: Ja/Nein) zeigt, ob die Rolle aktiviert ist. Die Spalte "System" (Werte: Ja/Nein) zeigt, ob es sich um eine mit dem System ausgelieferte System-Rolle handelt.
Hinweise:
System-Rollen lassen sich nicht umbenennen, nicht deaktivieren und nicht löschen (siehe System-Rollen)
Neu angelegte Rollen sind per Default immer aktiviert
System-Rollen
Einige Rollen werden bereits systemseitig bereitgestellt. System-Rollen lassen sich nicht umbenennen, nicht deaktivieren und nicht löschen; im Detailfenster einer System-Rolle sind alle Felder schreibgeschützt, und dot4 lehnt Änderungs- und Löschversuche mit einer Meldung ab. Die Berechtigungen der System-Rollen lassen sich dagegen unter Administration > Rollen & Berechtigungen ändern; jede Änderung wird in der Administrations-Historie festgehalten.
Folgende Rollen werden als System-Rollen mit ausgeliefert:
Access-Manager (Diese Rolle hat Zugriff auf die Funktionen zur Verwaltung von Benutzern und Rollen).
Administrator (Diese Rolle hat Zugriff auf alle Funktionen des Systems, bis auf das Revisionslog).
Change-Manager (Diese Rolle hat Zugriff auf die Funktionen zur Verwaltung von Changes).
Configuration-Analyst (Diese Rolle hat Zugriff auf alle Funktionen zur Verwaltung von Configuration Items und der Configuration-Management-Administration).
Configuration-Verantwortlicher (Diese Rolle hat Zugriff auf alle Funktionen zur Verwaltung von Configuration Items).
Incident-Manager (Diese Rolle hat Zugriff auf die Funktionen zur Verwaltung von Incidents).
Portal (Diese Rolle hat Zugriff auf das Portal und einige fest definierte Sonderrechte).
Problem-Manager (Diese Rolle hat Zugriff auf die Funktionen zur Verwaltung von Problemen).
Revisor (Diese Rolle hat Zugriff auf das Revisionslog).
Service-Manager (Diese Rolle hat Zugriff auf die Funktionen zur Verwaltung von Services).
Supporter (Diese Rolle hat Zugriff auf Seiten, die das Bearbeiten von Tickets ermöglichen).
Wissens-Manager (Wird benötigt, um Wissensdatenbankeinträge und Neuigkeiten zu verfassen, verwalten und veröffentlichen).
Hinweise:
Die Rolle "Portal" hat teilweise fest mit dieser Rolle verbundene Berechtigungen und Funktionen
Die Rolle "Administrator" stellt eine besondere Rolle im Mandanten dar: Ihr kann die Berechtigung "Allgemeine Berechtigungen" (Anzeigen und Bearbeiten) nicht entzogen werden, sie lässt sich nicht deaktivieren, und ihr letztes aktives Benutzerkonto kann nicht entfernt werden. Ein Speichern, das eine dieser Regeln verletzt, weist dot4 mit einer Meldung ab.
Tipp: System-Rollen, die nicht verwendet werden sollen, bleiben ohne Verknüpfung mit Benutzern.
Rolle erstellen
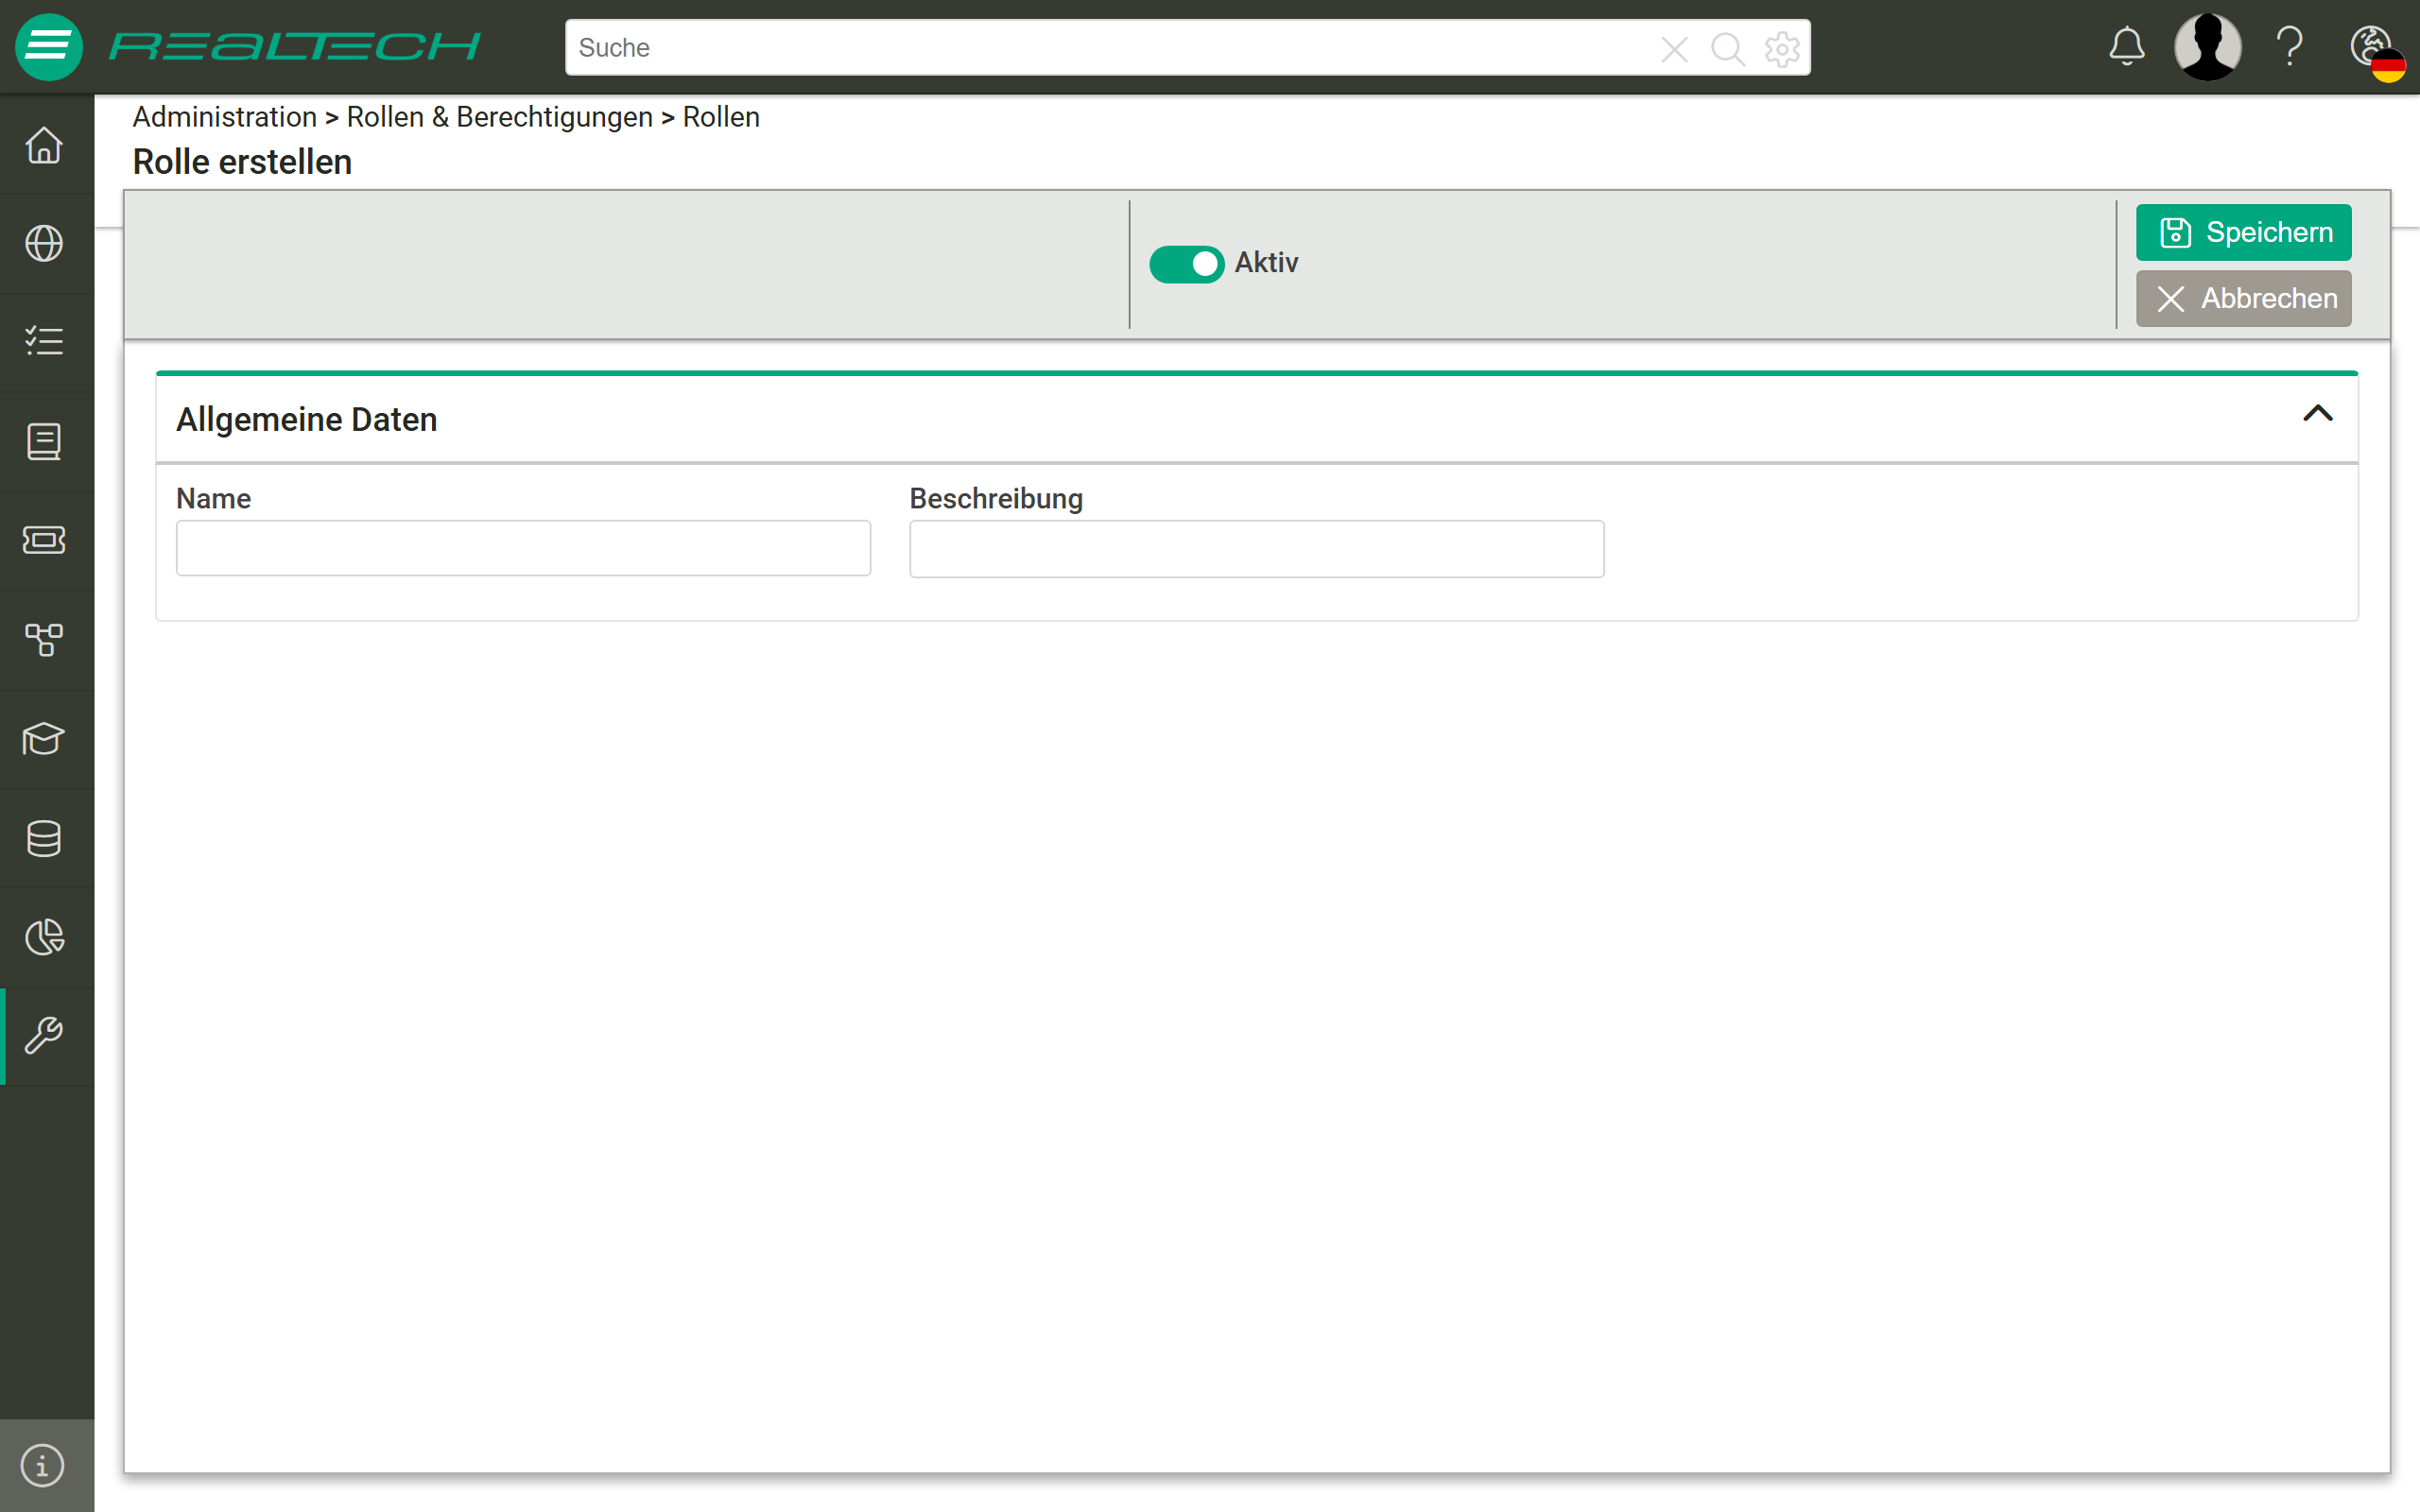
Die Schaltfläche "Erstellen" auf der Übersichtsseite öffnet die Maske "Rolle erstellen".
Unter Allgemeine Daten erhält die Rolle im Feld "Name" einen eindeutigen Namen und ggf. eine "Beschreibung"; "Speichern" legt die Rolle an.
Nach erneutem Wechsel in den Bearbeitungs-Modus können der Rolle unter der Attributgruppe "Benutzerkonten" die gewünschten Benutzer hinzugefügt werden. Nach dem Speichern zeigt dot4 die Rolle im Ansichtsmodus, in dem die Schaltfläche "Zuweisen" nicht zur Verfügung steht.
Hinweise:
Der Schalter "Aktiv" ist bei einer neuen Rolle bereits eingeschaltet.
Die Attributgruppe "Benutzerkonten" wird erst nach dem ersten Speichern der Rolle angezeigt.
Die Berechtigungen der Rollen können an dieser Stelle nicht eingesehen oder zugeordnet werden.
Rolle bearbeiten / Benutzer-Zuweisung hinzufügen oder entfernen
Ein Doppelklick auf der Übersichtsseite öffnet die zu bearbeitende Rolle im Detailfenster.
Im Detailfenster wird in den Bearbeitungs-Modus gewechselt.
Unter der Attributgruppe "Benutzerkonten" werden die gewünschten Benutzer über die Schaltfläche "Zuweisen" hinzugefügt; über die Schaltfläche "Löschen" wird die Zuweisung eines ausgewählten Benutzerkontos entfernt.
Abschließend wird die angepasste Rolle gespeichert.
Rolle löschen
Eine Rolle kann gelöscht werden, sofern es sich nicht um eine System-Rolle handelt. Sofern die Berechtigung "Löschen" unter Allgemeine Berechtigungen/ Administration/ Rollen & Berechtigungen/ Rollen gesetzt ist, erscheint bei Linksklick auf die Rolle in der Rollenübersicht der Lösch-Button. Die Rolle kann nur gelöscht werden, wenn es keine Abhängigkeiten wie z. B. zugeordnete Sicherheitsgruppen mehr gibt. Solange noch Abhängigkeiten existieren, werden diese bei der Löschanfrage detailliert gelistet und der Löschvorgang verhindert.
Sonderstellung der Rolle "Portal"
Die Rolle "Portal" hat eine Sonderstellung in einem dot4-Mandanten, da diese über fest verbundene Berechtigungen und Funktionen verfügt.
Bedingung: Benutzer mit "Portal"-Rolle ist kein Co- oder Key-User
Der Benutzer kann alle Tickets sehen und bearbeiten, für die er als Anwender (Beziehung: „Person ist Anwender von Service Operation Ticket“) eingetragen ist.
Achtung: Ein Portal-Benutzer braucht für seine Tickets keine Ticket-Berechtigung (genauer: keine CMDB-Berechtigungen).
Bedingung: Benutzer mit "Portal"-Rolle ist Co- oder Key-User
Co- oder Key-User können zusätzlich zu ihren eigenen Tickets alle Tickets der Anwender sehen und bearbeiten, für die sie als Co- oder Key-User eingetragen sind.
Ein Benutzer mit "Portal"-Rolle kann in Ticket-Masken alle Select-Boxen und Relationsattribute ansehen und bearbeiten, wenn er zusätzlich für diese CIs die Anzeige-Rechte erhalten hat.
Hinweis: Dafür sind entsprechende CMDB-Berechtigungen erforderlich.
Ein Benutzer mit "Portal"-Rolle kann im Profil alle Benutzernamen auswählen, die er als Co-User eintragen will.
Achtung: Im Profil Portal ist deshalb das Anzeige-Recht für den CI-Typ "Person" als Default eingeschaltet.
Ein Benutzer mit "Portal"-Rolle kann im Arbeitsplatz alle CIs sehen, für die er als Endpunkt einer Beziehung definiert wurde.
Personengruppen
Personengruppen dienen der Gruppierung von Personen. Prozessual ist das beispielsweise dann relevant, wenn eine Aufgabe, eine Störung, ein Change o.ä. nicht einer einzelnen Person zugewiesen werden soll, sondern einer Gruppe von Personen.
Hinweis:
Personen, die zu einer Personengruppe zugeordnet werden, müssen nicht über ein aktiviertes Benutzerkonto verfügen. Damit eine Person sich allerdings am dot4-Mandanten anmelden und darin arbeiten kann, ist ein aktiviertes Benutzerkonto notwendig.
Personen werden einer Personengruppe über die M:N-Beziehung "Personengruppe hat zugeordnet Person" zugeordnet.
Unter Administration > Rollen & Berechtigungen > Personengruppen können in dot4 Personengruppen erstellt, bearbeitet und gelöscht werden.
Hinweis:
Die unter Administration > Rollen & Berechtigungen > Personengruppen aufgeführten CIs sind identisch mit denen in der CMDB unter "Alle > Organisation > Personengruppe".
Die Übersichtsseite
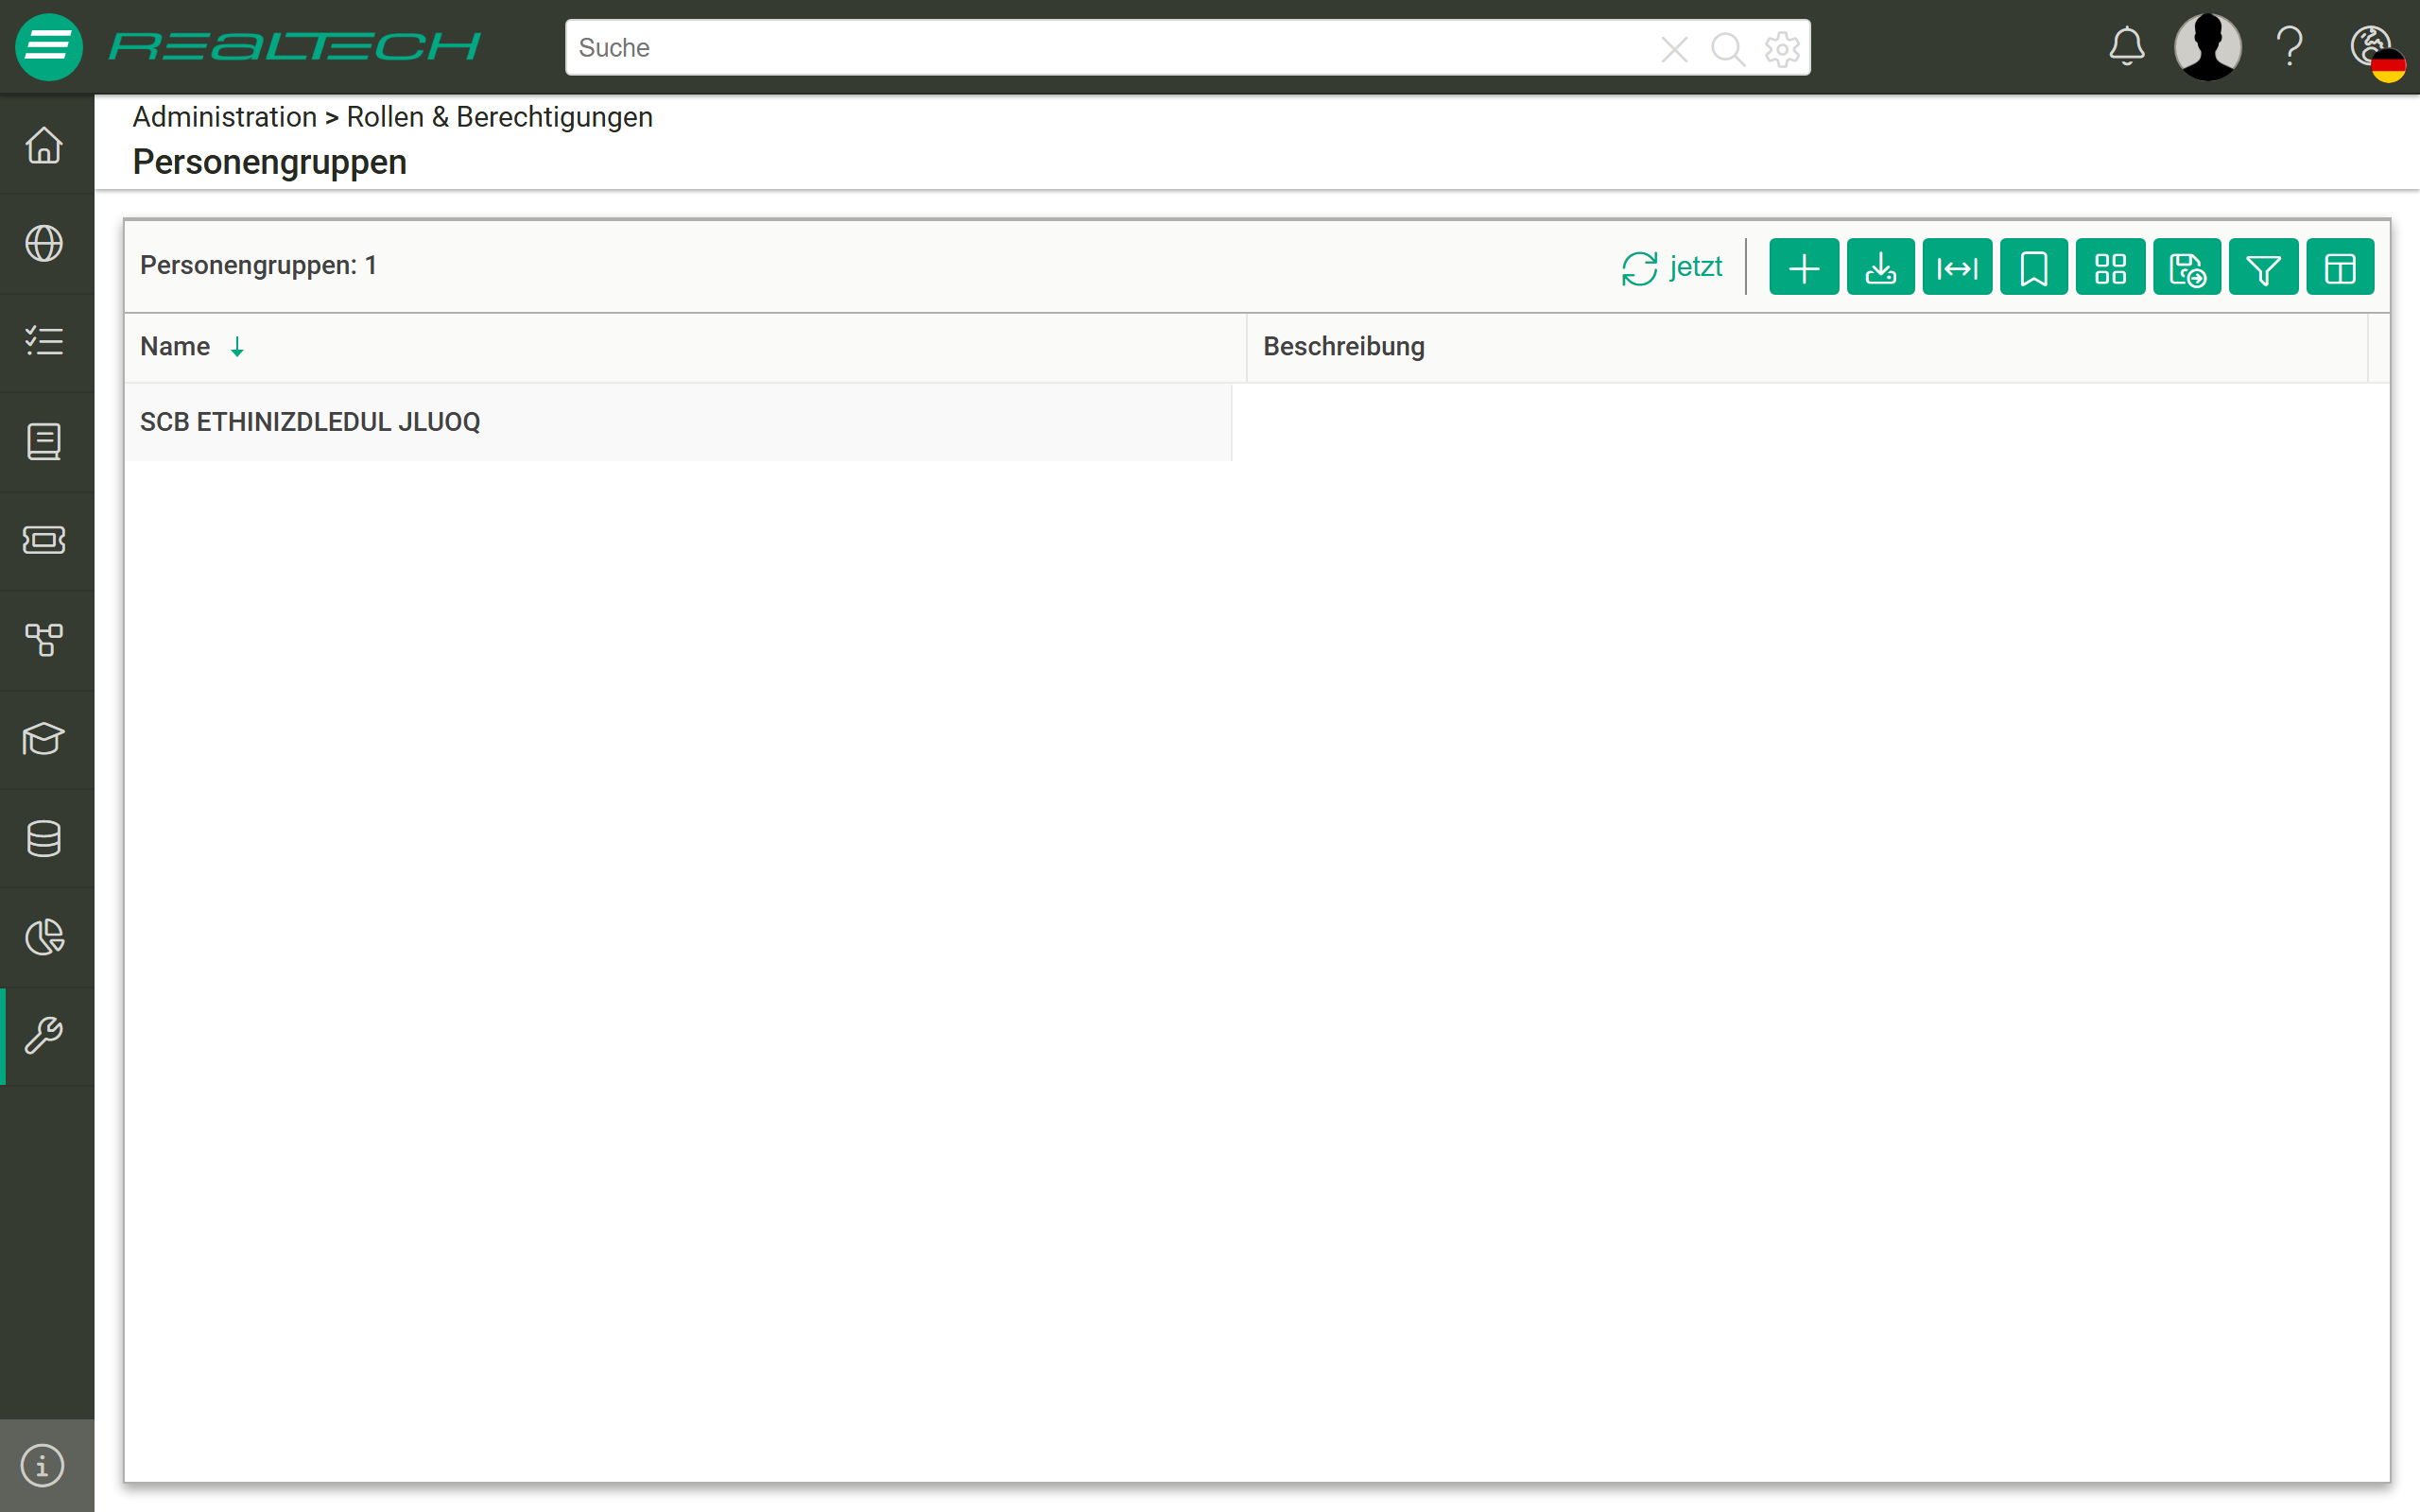
Auf der Übersichtsseite werden alle auf dem Mandanten vorhandenen Personengruppen tabellarisch dargestellt. Dies entspricht den Configuration Items vom CI-Typ "Personengruppe".
Hinweis:
Systemseitig werden keine Personengruppen bereitgestellt
Es können beliebig viele Personengruppen benutzerseitig erstellt werden
Personengruppe erstellen
Die Schaltfläche "Erstellen" auf der Übersichtsseite öffnet die Maske zum Erstellen eines neuen CI vom CI-Typ "Personengruppe".
Für die neue Personengruppe wird mindestens das Pflichtfeld "Name" ausgefüllt. Weitere Attribute können optional jetzt oder später ausgefüllt werden.
Abschließend wird die erstellte Personengruppe gespeichert.
Tipp: Ein aussagekräftiger Name und eine kurze Beschreibung (z. B. Zweck/Funktion der Personengruppe) erleichtern die Zuordnung.
Personengruppe bearbeiten
Ein Doppelklick auf der Übersichtsseite öffnet die zu bearbeitende Personengruppe im Detailfenster.
Im Detailfenster wird in den Bearbeitungs-Modus gewechselt.
Im Detailfenster werden die Änderungen vorgenommen, z. B. Personen über die Beziehung "Personengruppe hat zugeordnet Person" verknüpft.
Abschließend wird die angepasste Personengruppe gespeichert.
Tipp: Es ist möglich, mehrere Personengruppen gleichzeitig per Mehrfach-Selektion zu bearbeiten.
Person zu Personengruppe zuordnen
Personen stehen über die M:N-Beziehung "Personengruppe hat zugeordnet Person" in Beziehung zu Personengruppen.
Ein Doppelklick auf der Übersichtsseite öffnet die zu bearbeitende Personengruppe im Detailfenster.
Im Detailfenster wird in den Bearbeitungs-Modus gewechselt.
Unter der Attributgruppe "Beziehungen" öffnet die Schaltfläche "Erstellen" den Dialog zur Auswahl einer Beziehung.
Dort wird die Beziehung "Personengruppe hat zugeordnet Person" ausgewählt.
Per Einzel- oder Mehrfachselektion werden die Personen gewählt, die der Personengruppe hinzugefügt werden, und die Auswahl gespeichert.
Abschließend wird die angepasste Personengruppe gespeichert.
Hinweise:
Personen, die zu einer Personengruppe zugeordnet werden, müssen nicht über ein aktiviertes Benutzerkonto verfügen. Damit eine Person sich allerdings am dot4-Mandanten anmelden und darin arbeiten kann, ist ein aktiviertes Benutzerkonto notwendig.
Unter einer Personengruppe kann im Detailfenster unter der Attributgruppe "Beziehungen" auf die Beziehung "Personengruppe hat zugeordnet Person" gefiltert werden, um zu sehen, welche Personen zugeordnet sind. Alternativ lässt sich dafür die grafische Beziehungsansicht nutzen.
Die Zuweisung einer Person zu einer Personengruppe kann auch über die Person erfolgen.
Person aus Personengruppe entfernen
Personen stehen über die M:N-Beziehung "Personengruppe hat zugeordnet Person" in Beziehung zu Personengruppen.
Ein Doppelklick auf der Übersichtsseite öffnet die zu bearbeitende Personengruppe im Detailfenster.
Im Detailfenster wird in den Bearbeitungs-Modus gewechselt.
Unter der Attributgruppe "Beziehungen" wird auf die Beziehung "Personengruppe hat zugeordnet Person" gefiltert.
Der Eintrag der zu entfernenden Person wird ausgewählt und die Beziehung über die Schaltfläche "Löschen" entfernt.
Abschließend wird die angepasste Personengruppe gespeichert.
Personengruppe löschen
Auf der Übersichtsseite werden die zu löschenden Personengruppen per Einfach- oder Mehrfach-Selektion ausgewählt.
Die Schaltfläche "Löschen" im Objekt-Menü löscht die ausgewählten Personengruppen.
Zuvor fordert ein Warnhinweis eine erneute Bestätigung des Löschens.
Hinweis:
Beim Löschen einer Personengruppe werden sowohl die Beziehungen zu den Personen als auch weitere Beziehungen der Personengruppe gelöscht.
Beziehungen zu Personengruppe
Für den CI-Typ "Personengruppe" gibt es folgende System-Beziehungstypen, die für Funktionalitäten in den Prozessen verwendet werden:
Personengruppe bearbeitet Aufgabe
Personengruppe bearbeitet Change
Personengruppe bearbeitet Service Operation Ticket
Personengruppe bearbeitet Service Transition
Personengruppe hat Zugang zu Wissen
Authentifizierung
In diesem Bereich wird festgelegt, wie Benutzer (Hinweis: Person mit aktiviertem Benutzerkonto) sich am dot4-Mandanten authentifizieren. In einem dot4-Mandanten kann für jeden Benutzer die für ihn gültige Authentifizierungsmethode eingestellt werden.
Folgende Methoden stehen zur Verfügung:
Authentifizierung gegen dot4-DB mit Login per E-Mail-Adresse und Passwort (Default). Hinweis: Die Passwörter werden verschlüsselt in der dot4-Datenbank abgespeichert.
Externe Authentifizierung gegen Azure-AD und dann Single Sign On (SSO). Hinweis: für den Betrieb von dot4 als SaaS in der Cloud.
Externe Authentifizierung gegen ADFS und dann Single Sign On (SSO). Hinweis: für den Betrieb von dot4 On-Premises.
Hinweis:
Bei Nutzung von mehreren Mandanten auf einem dot4-System durch den gleichen Benutzer kann dieser in jedem Mandanten eine individuelle Authentifizierung haben.
Die Übersichtsseite
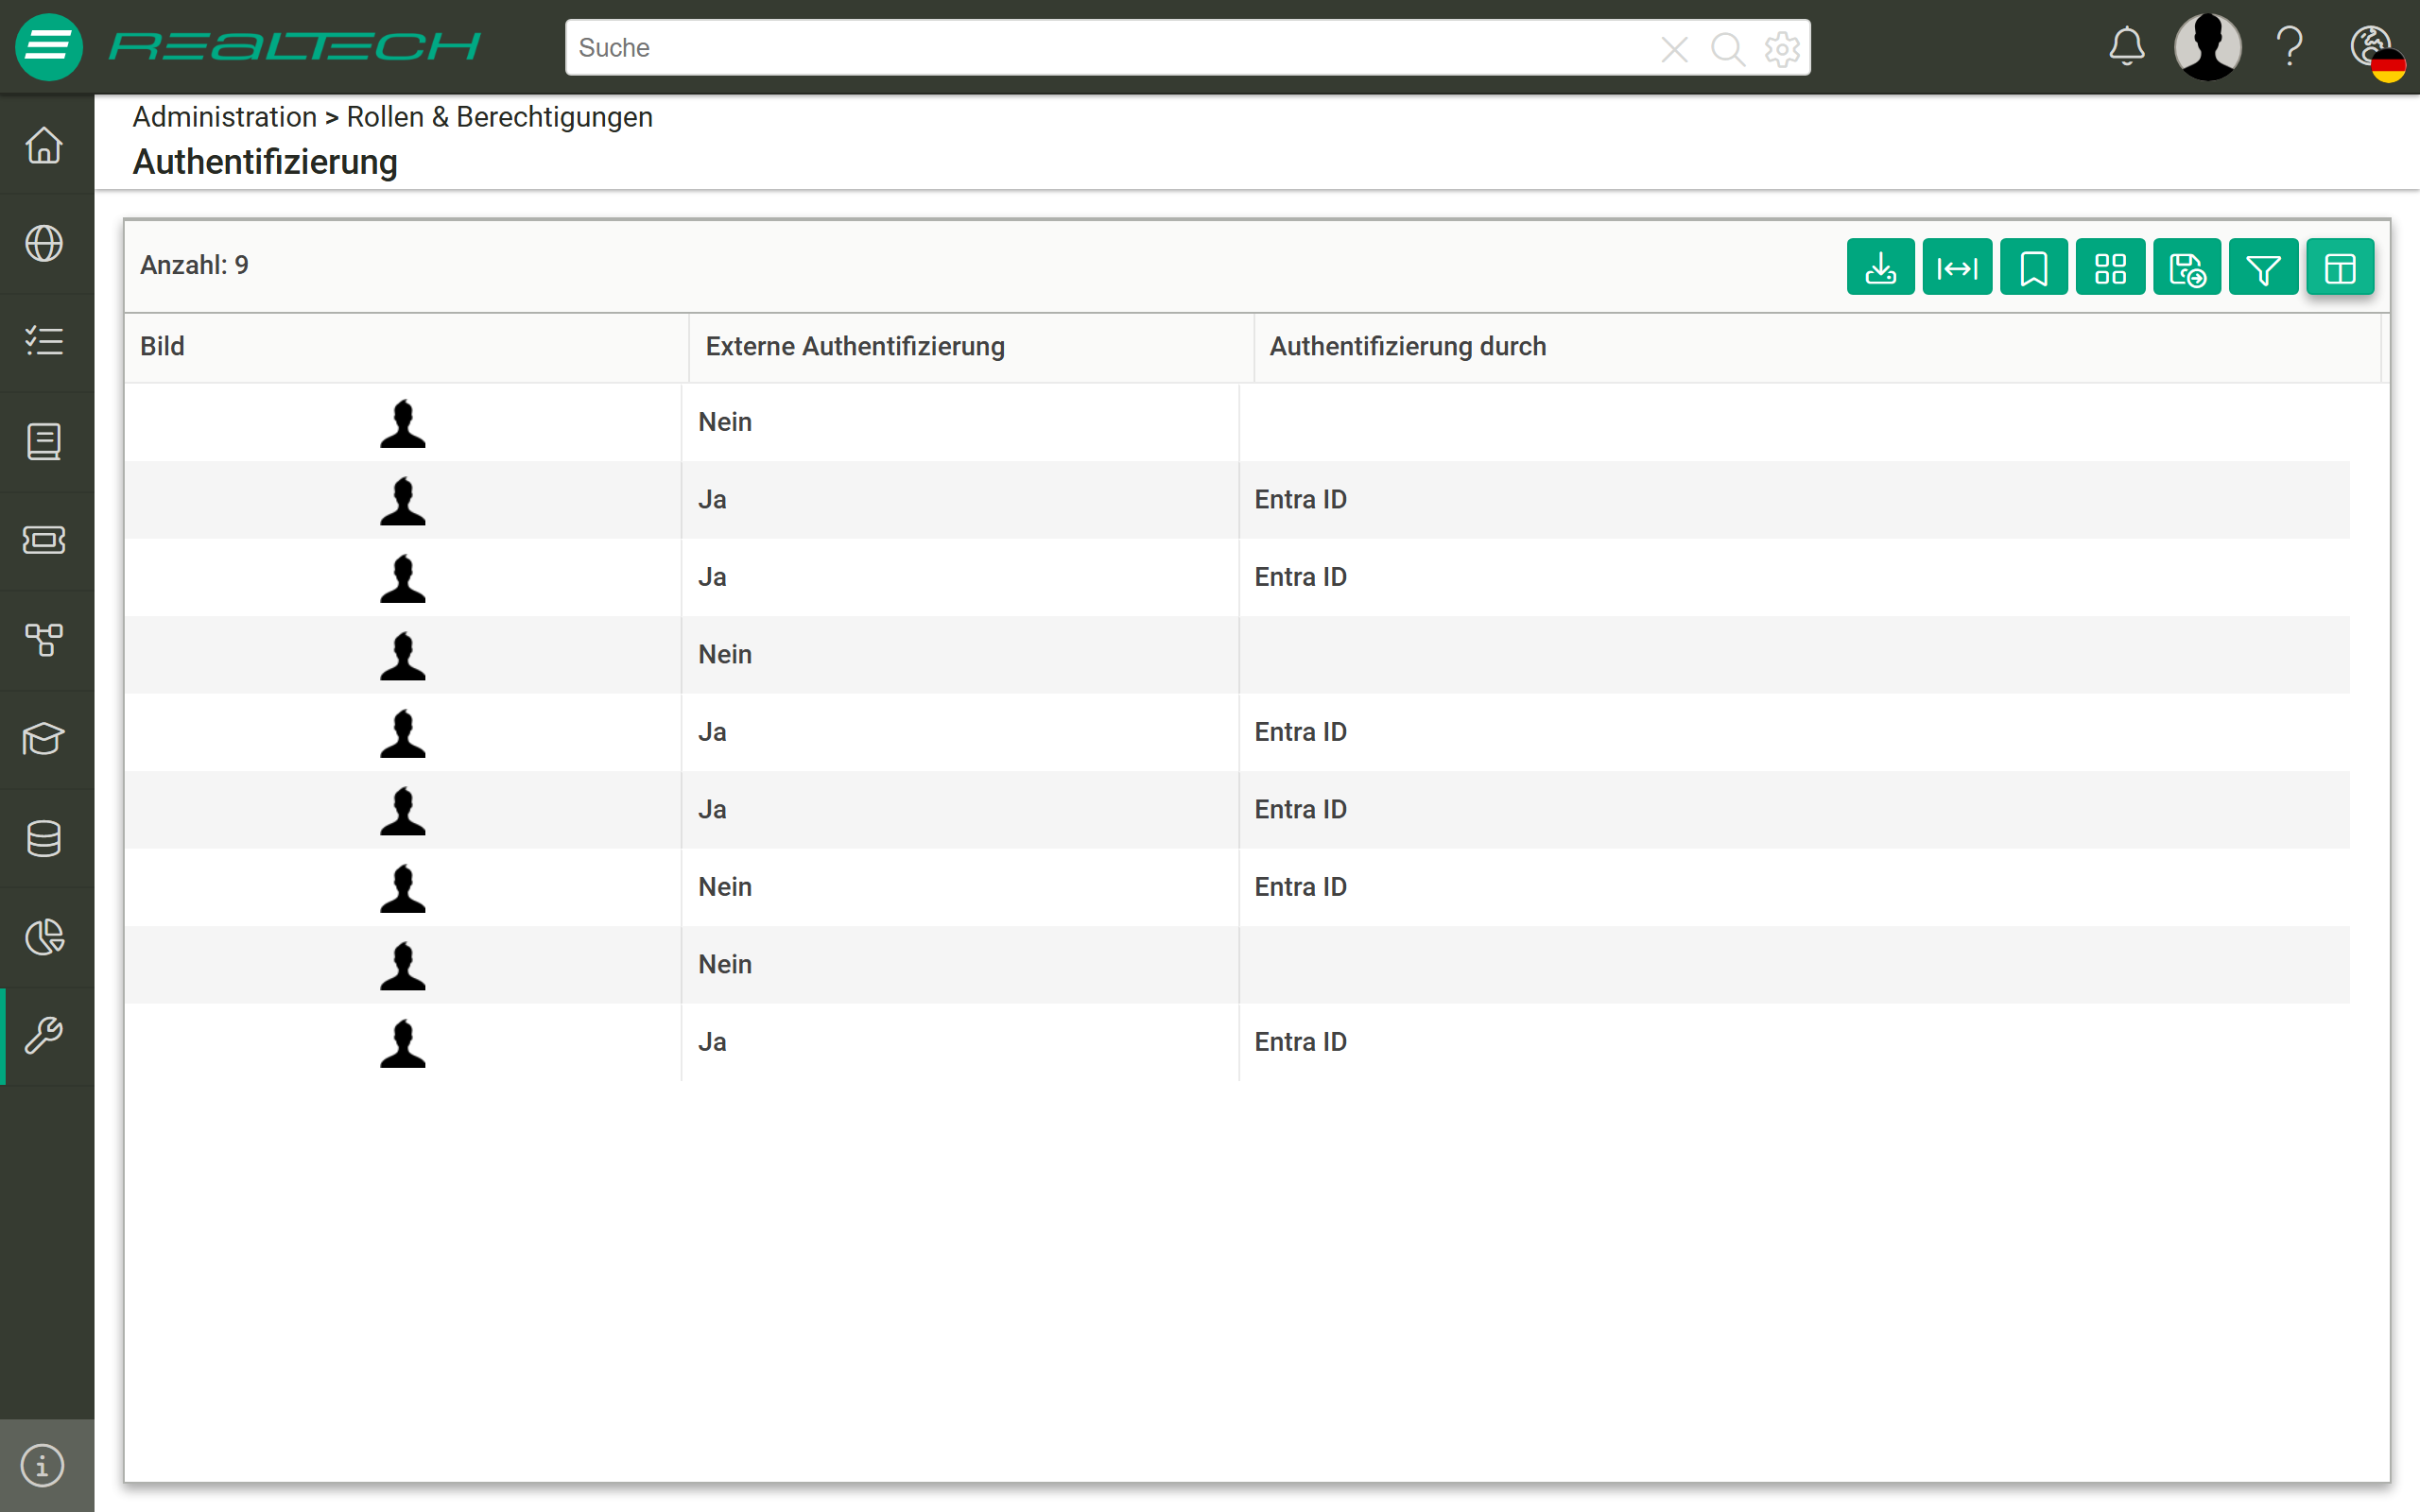
Auf der Übersichtsseite werden alle auf dem Mandanten aktivierten Benutzer dargestellt. Über die Spalte "Externe Authentifizierung" (Werte: Ja/Nein) ist erkennbar, ob eine externe Authentifizierung für den Benutzer eingestellt ist. In diesem Fall zeigt die Spalte "Authentifizierung durch", ob die Authentifizierung per Entra ID oder per Active Directory Federation Services (ADFS) erfolgt. Ein einmal gesetzter Anbieter bleibt in dieser Spalte auch dann stehen, wenn "Externe Authentifizierung" später wieder auf "Nein" gesetzt wird.
Authentifizierung für Benutzer festlegen
Die Authentifizierung wird festgelegt, indem Benutzer in der Übersichtsseite per Einzel- oder Mehrfach-Selektion ausgewählt und über "Ausgewählte Einträge bearbeiten" im Objekt-Menü bearbeitet werden.
Hinweise:
Bei einer On-Premises-Installation werden zur Anbindung von dot4 an ADFS folgende Parameter benötigt: AdfsAuthority (URL zu ADFS) und AdfsClientId
Bei einem SaaS-Mandanten muss die dot4-Applikation zusammen mit einem Azure-Administrator einmal als "trusted" im Entra ID des Kunden festgelegt werden, damit der dot4-Mandant die Benutzer-Logins gegen Entra ID verifizieren darf.
CMDB Berechtigungen
Die CMDB eines dot4-Mandanten beinhaltet eine Vielzahl unterschiedlicher CI-Kategorien und CI-Typen für diverse Anforderungen und Anwendungsfälle. In Umsetzung der ITIL-Anforderungen werden hier alle Objekte/Assets berücksichtigt, die im Rahmen eines IT Service Management (ITSM) oder Enterprise Service Management (ESM) eine Rolle spielen. So werden neben klassischen Assets wie Hardware und Software auch Organisationen (Firmen, Personen, Org-Einheiten,…), Services, Wissen (z.B. KB-Artikel), Dokumente (Verträge, Dokumentationen,…), Standorte (Räume, Gebäude, …) sowie prozessorientierte Objekte wie Tickets, Störungen, Changes, Aufgaben bereitgestellt. Die CMDB-Struktur ist dabei in jeglicher Hinsicht sowohl horizontal als auch vertikal anpassbar.
Neben der Anpassung der bereits bei Auslieferung umfangreichen CMDB-Struktur an die Nutzeranforderungen lässt sich auch die Zugriffsberechtigung der Benutzer auf diese Informationen steuern.
Unter Administration > Rollen & Berechtigungen > CMDB-Berechtigungen können mandantengebunden die rollenspezifischen Berechtigungen für die Configuration Items verwaltet werden. CMDB-Berechtigungen lassen sich auf den Ebenen der CI-Kategorien und/oder CI-Typen pro Rolle definieren.
Folgende vier Berechtigungen stehen für CI-Kategorien und CI-Typen zur Verfügung:
Anzeigen
 (Berechtigung zur Anzeige von CIs dieses CI-Typs)
Erstellen
 (Berechtigung zum Erstellen von CIs dieses CI-Typs)
Bearbeiten
 (Berechtigung zum Bearbeiten/Editieren von CIs dieses CI-Typs)
Löschen
 (Berechtigung zum Löschen von CIs dieses CI-Typs)
Hinweis: Bei Aktivierung der Berechtigungen "Erstellen", "Bearbeiten" und "Löschen" wird implizit die Berechtigung "Anzeigen" mit aktiviert. Verfügt eine Rolle neben der "Anzeigen"-Berechtigung über weitere Berechtigungen, kann die "Anzeigen"-Berechtigung dieser Rolle erst nach Entziehen aller anderen Berechtigungen entzogen werden.
CMDB-Berechtigungen vererben sich in der CMDB-Struktur stets von oben nach unten, also z. B. von CI-Oberkategorie zu CI-Unterkategorie zu CI-Typ. Die Vererbung wird unterbrochen, indem auf einer untergeordneten CI-Kategorie oder einem CI-Typ die Berechtigung anders eingestellt wird.
Bei Auswahl einer CI-Kategorie oder eines CI-Typs in der CMDB-Struktur zeigt das rechte Fenster die Berechtigungen der jeweiligen Rollen; dort werden sie auch festgelegt. Weiterhin ist dort ersichtlich, ob die Berechtigungen von einer darüber liegenden CI-Kategorie geerbt wurden und von welcher oder ob auf der selektierten Ebene eine Individualisierung der Berechtigungen erfolgt ist.
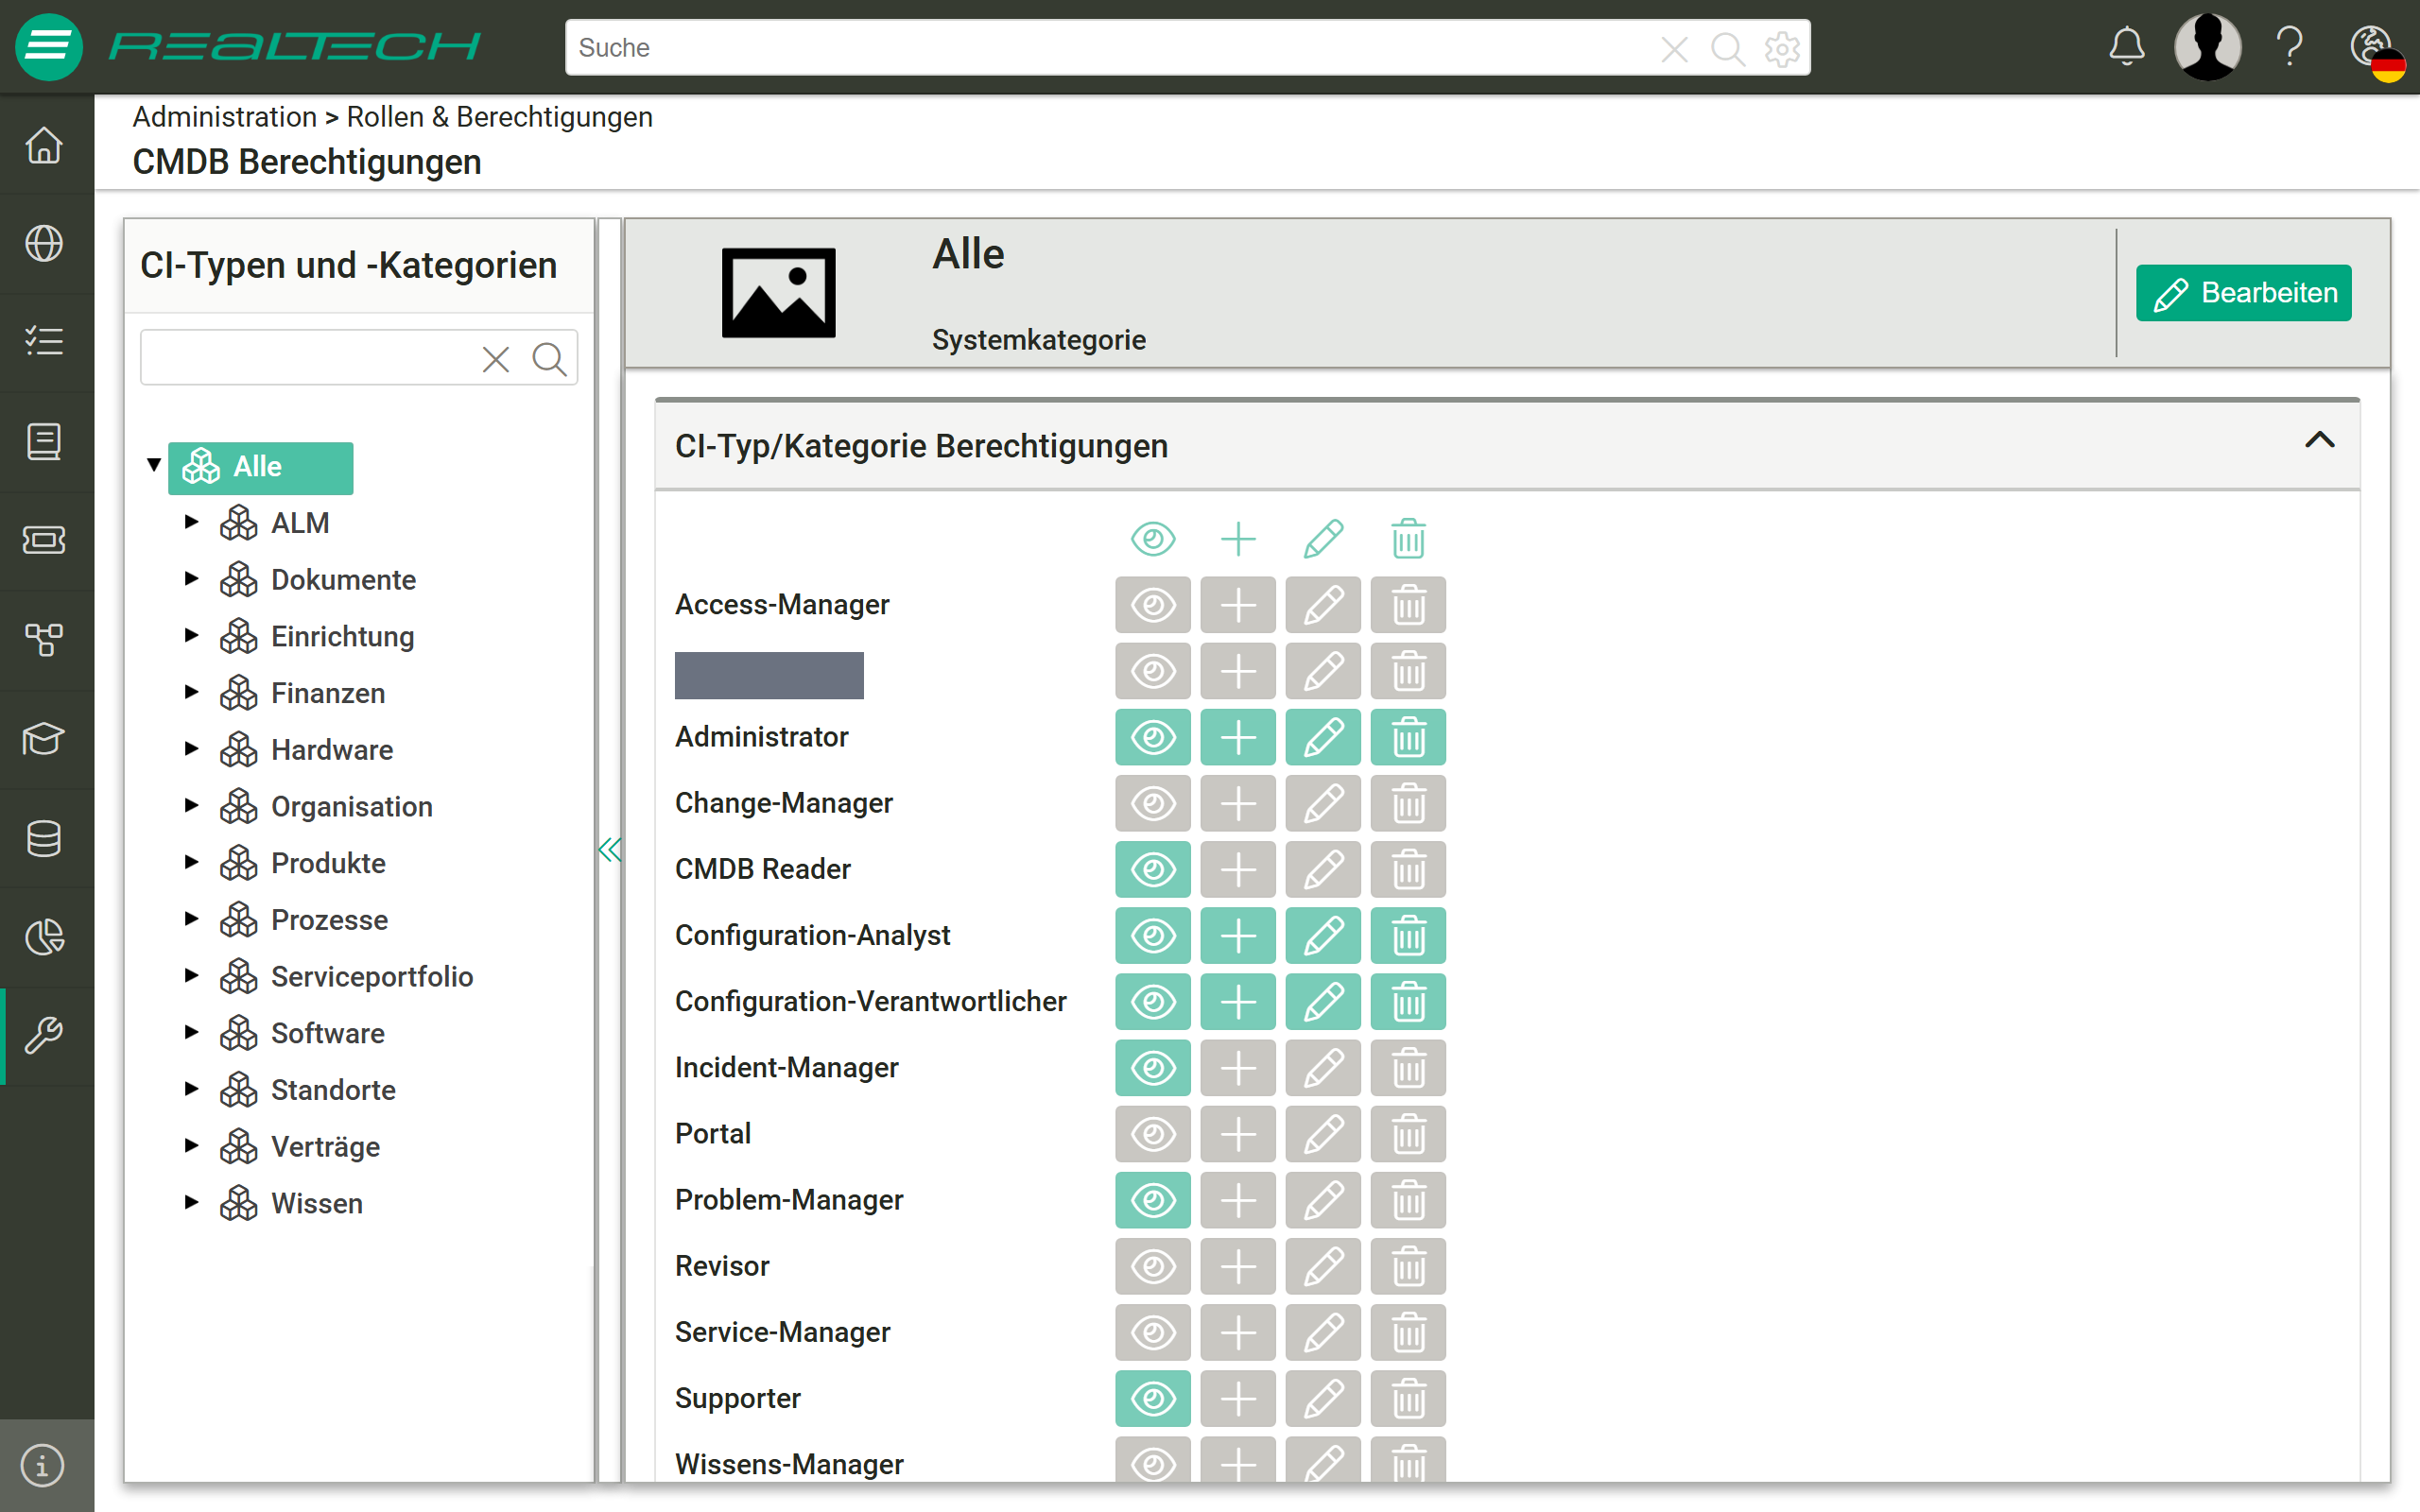
Die oberste, namenlose Symbolreihe über den Rollen schaltet die jeweilige Berechtigung für alle Rollen gleichzeitig ein bzw. aus.
Beispiel: CI-Typ/Kategorie Berechtigung geerbt von 'Alle'

Beispiel: CI-Typ/Kategorie Berechtigungen (individualisiert auf dem CI-Typ "Anforderung")

Zum Zurücksetzen der Berechtigungen einer selektierten Ebene auf den Defaultwert blendet das linke Fenster (CMDB-Struktur) beim Zeigen mit dem Mauszeiger auf diese Ebene das Symbol "Berechtigungen für diesen Typ oder diese Kategorie zurücksetzen" ein. Nach dem Zurücksetzen gilt wieder die Vererbung von der nächsthöheren CI-Kategorie.

Hinweis:
System-Rollen verfügen bereits per Default über CMDB-Berechtigungen, die dem Kontext der Rolle entsprechen.
Nutzerseitig erstellten Rollen müssen Berechtigungen zugewiesen werden.
Die CMDB-Berechtigungen für alle Rollen können frei definiert werden.
Wichtig:
Die CMDB-Berechtigungen ergänzen sich in UND-Verknüpfung mit den Lebenszyklusklassen-Berechtigungen und den Sicherheitsgruppen-Berechtigungen (siehe Arten von Berechtigungen). Die Sicherheitsgruppen-Berechtigungen bleiben dabei wirkungslos, solange keine Rolle des Benutzers einer Sicherheitsgruppe angehört.
Hat ein Benutzer mehrere Rollen, verhalten sich die aus den Rollen resultierenden Berechtigungen kumulativ.
Die CMDB-Berechtigung regelt den Zugriff auf die Daten, nicht den Weg dorthin: Damit ein Benutzer eine Liste mit CIs überhaupt aufrufen kann, muss der zugehörige Menüpunkt zusätzlich unter Allgemeine Berechtigungen für seine Rolle freigegeben sein.
Umgekehrt bleibt eine erreichbare Liste leer, wenn die Rolle für die enthaltenen CI-Typen keine CMDB-Berechtigung besitzt.
CMDB Berechtigungen erteilen/entziehen
Unter Administration > Rollen & Berechtigungen > CMDB-Berechtigungen wird im Feld "CI-Typen und -Kategorien" das Datenmodell-Element ausgewählt, dessen Berechtigungen angepasst werden.
"Bearbeiten" schaltet in den Bearbeitungsmodus.
Ein Klick auf ein Berechtigungs-Symbol ändert die jeweilige Berechtigung.
Abschließend werden die Änderungen gespeichert.
Hinweis:
Änderungen der Berechtigungen sind nach Speichern sofort gültig. Änderungen an Rollen und Berechtigungen wirken für betroffene Benutzer erst, nachdem diese die Anwendung neu geladen haben – durch Aktualisieren der Seite im Browser oder durch erneute Anmeldung. Ein Wechsel innerhalb der Anwendung genügt nicht.
Allgemeine Berechtigungen
Unter Administration > Rollen & Berechtigungen > Allgemeine Berechtigungen kann mandantengebunden eingesehen und konfiguriert werden, welche Rollen auf die berechtigungsrelevanten dot4-Bereiche im Einzelnen Zugriff haben. Überwiegend orientiert sich die dargestellte Struktur an der Menüstruktur von dot4.
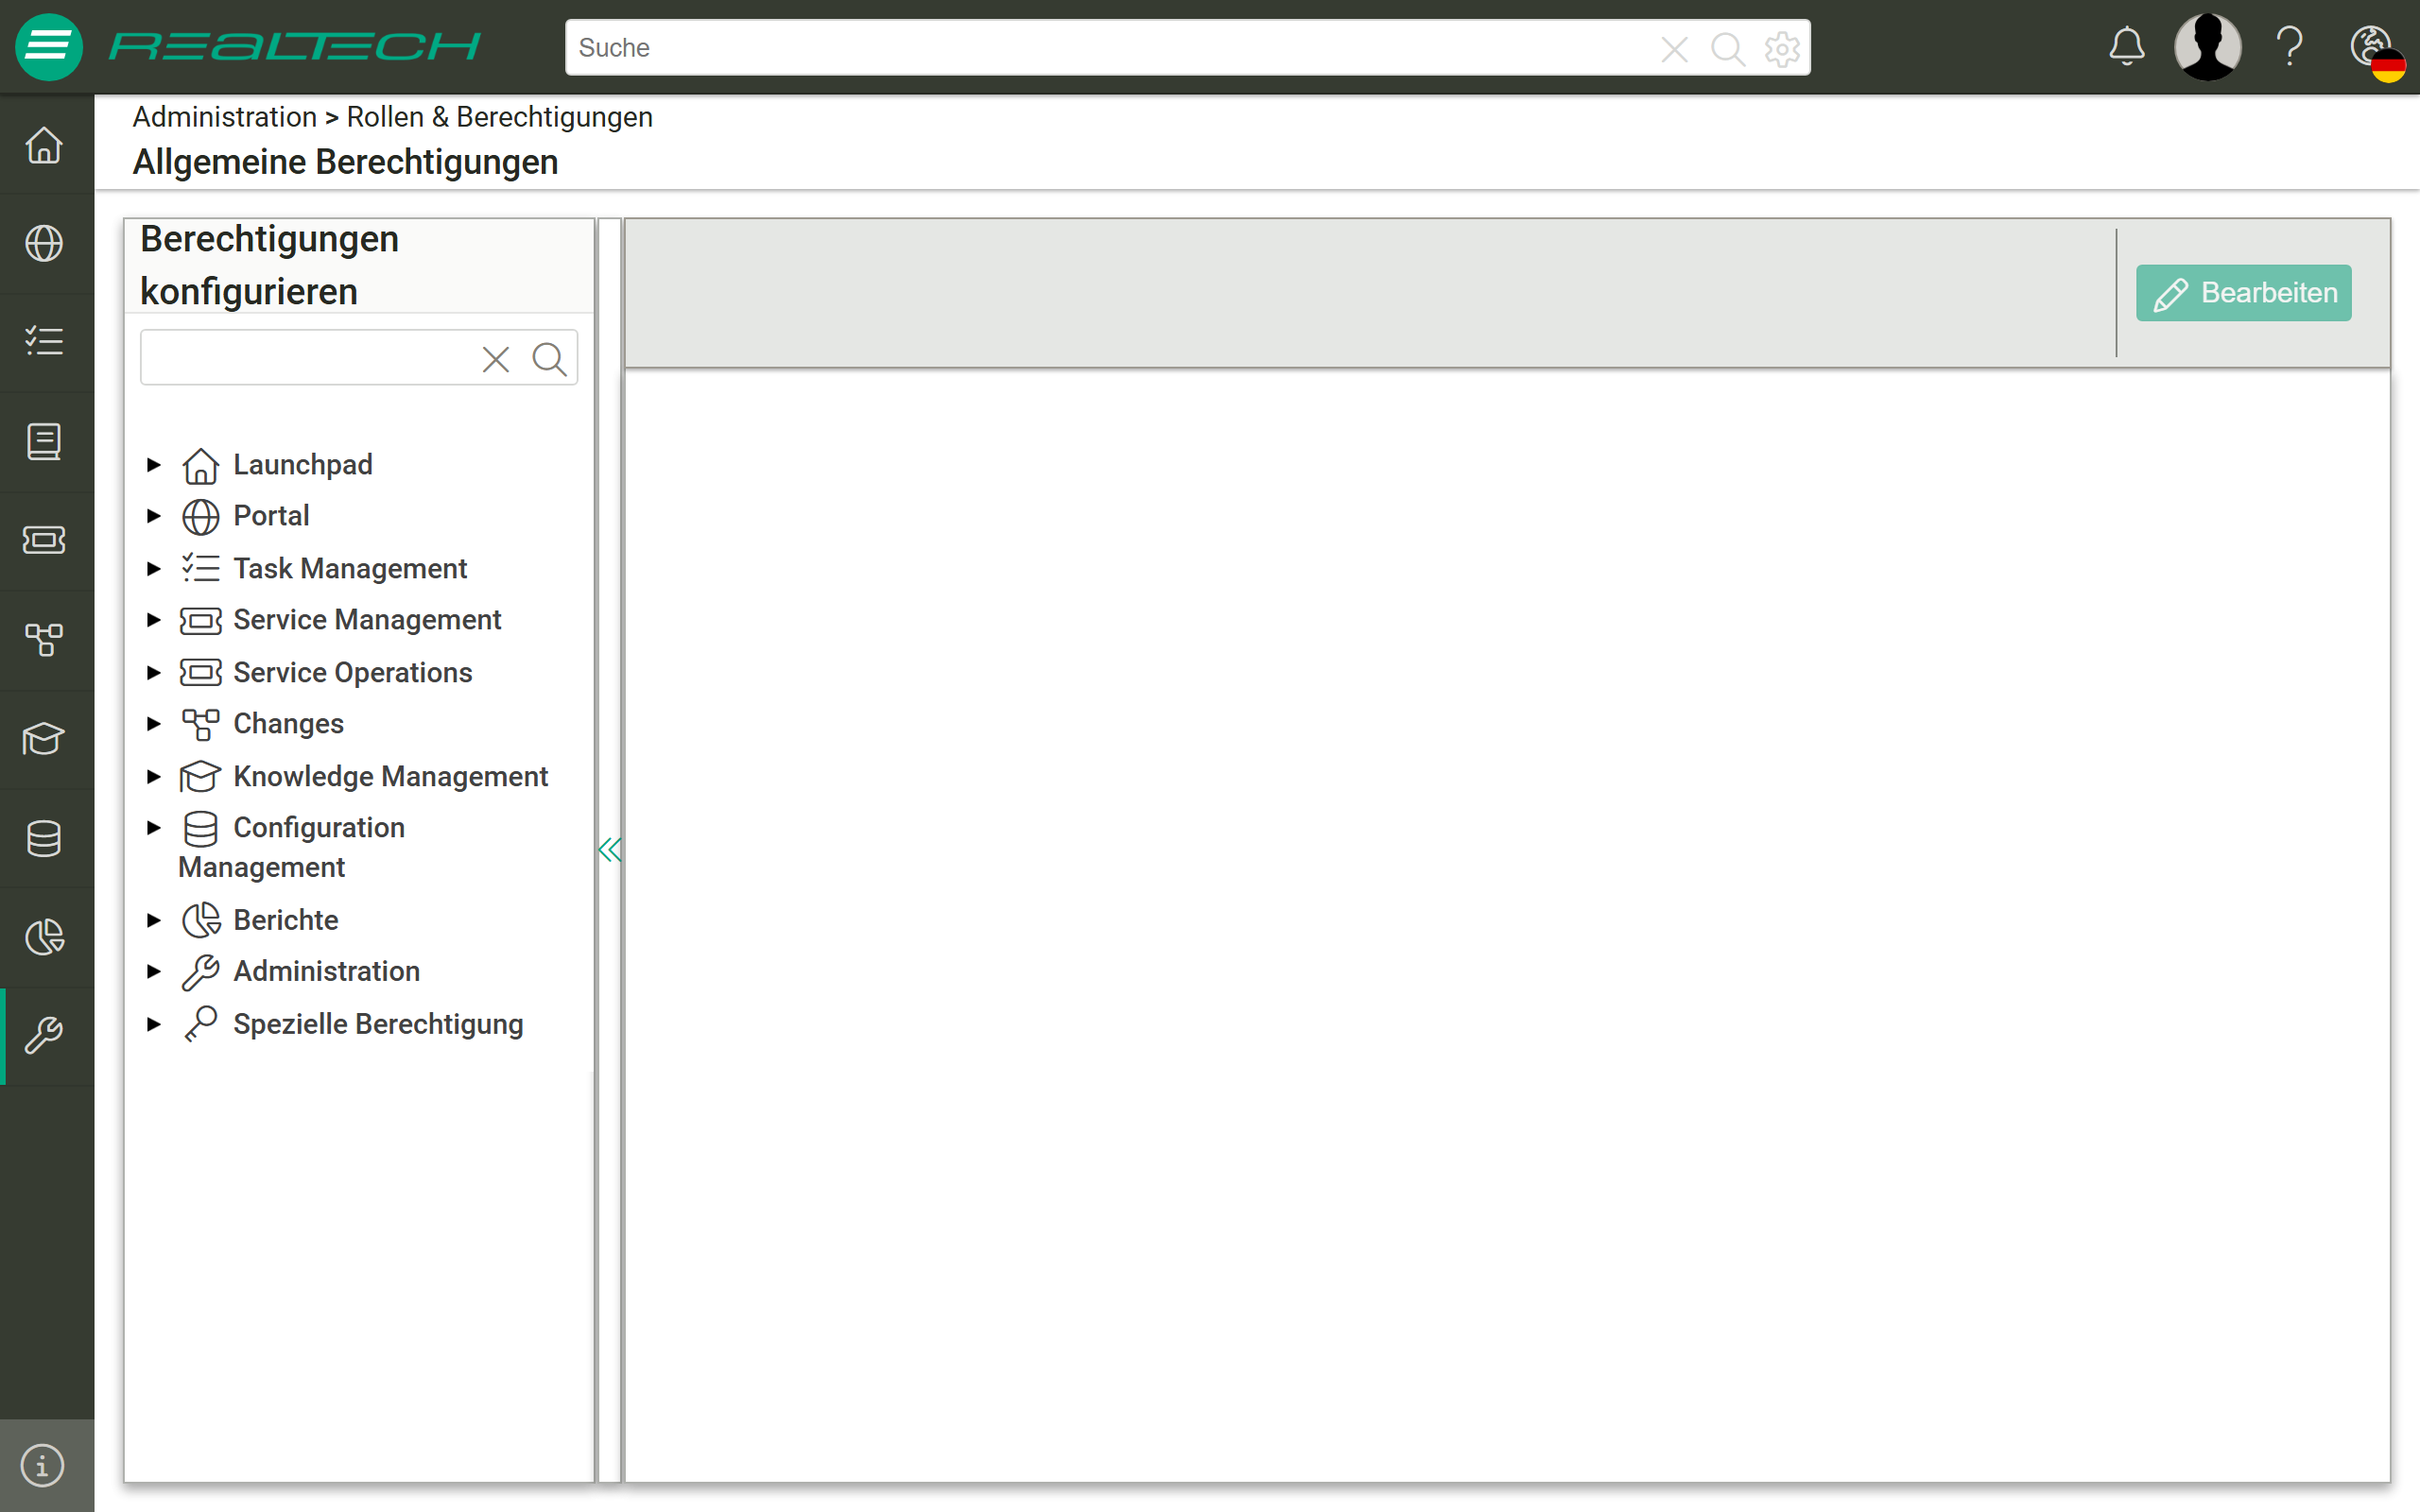
Nach Auswahl eines Eintrags im linken Baum erscheint rechts unter Zugriff erlauben für je Rolle eine Zeile mit den verfügbaren Berechtigungs-Symbolen. Das Suchfeld oberhalb des Baums findet einen Eintrag auch ohne Aufklappen der Struktur.
Die oberste, namenlose Symbolreihe über den Rollenzeilen schaltet die jeweilige Berechtigung für alle Rollen gleichzeitig ein bzw. aus.
Ein Hauptmenüpunkt wird einer Rolle erst angezeigt, wenn sie für mindestens einen darunter liegenden Menüpunkt die Berechtigung "Anzeigen" besitzt. Fehlt ein Menüpunkt, obwohl eine Berechtigung erteilt wurde, ist dies die häufigste Ursache: Die Berechtigung wurde auf dem Hauptmenüpunkt, aber auf keinem Untermenüpunkt erteilt.
Folgende vier Berechtigungen stehen in diesem Bereich zur Verfügung:
Anzeigen
(Berechtigung zur Anzeige eines Menüpunkts und ggf. darunter verfügbarer Informationen/Elemente. Beispiel: Anzeige und Nutzung einer Berichtsvorlage)Erstellen
(Berechtigung zum Erstellen. Beispiel: Erstellen einer neuen Berichtsvorlage)Bearbeiten
(Berechtigung zum Bearbeiten/Editieren. Beispiel: Bearbeiten einer vorhandenen Berichtsvorlage)Löschen
(Berechtigung zum Löschen. Beispiel: Löschen einer vorhandenen Berichtsvorlage)
Hinweis: Bei Aktivierung der Berechtigungen "Erstellen", "Bearbeiten" und "Löschen" wird implizit die Berechtigung "Anzeigen" mit aktiviert. Verfügt eine Rolle neben der "Anzeigen"-Berechtigung über weitere Berechtigungen, kann die "Anzeigen"-Berechtigung dieser Rolle erst nach Entziehen aller anderen Berechtigungen entzogen werden.
Für die Menüpunkte unter folgenden Top-Level-Menüpunkten besteht die Möglichkeit, zu steuern, ob der Menüpunkt der jeweiligen Rolle zur Verfügung steht (also angezeigt wird) oder nicht:
"Basic Launchpad"
"Portal" (enthält u. a. den Menüpunkt "Flex Launchpad")
"Task Management"
"Service Management"
"Service Operations"
"Changes"
"Knowledge Management"
"Configuration Management" (einige Menüpunkte haben erweiterte Berechtigungen)
"Berichte"
"Administration"
"Spezielle Berechtigung"
Die Verfügbarkeit ("Anzeige") eines Menüpunkts umfasst oftmals nicht nur die Sichtbarkeit, sondern ggf. auch eine weitere Berechtigung. Beispiel: Der Menüpunkt "Service Operations > Ticket erstellen" ermöglicht für die betroffene Rolle das Erstellen von Tickets.
Für die Menüpunkte unter dem Top-Level-Menüpunkt "Berichte" stehen alle vier Berechtigungen zur Verfügung.
Unter dem Top-Level-Menüpunkt "Administration" stehen die Funktionen zur Administration/Konfiguration des dot4-Mandanten zur Verfügung. "Normale" Endanwender benötigen in diesem Bereich keine Berechtigungen über eine Rolle. Je nach Untermenüpunkt und entsprechender Funktionalität steht hier die einfache "Anzeige"-Berechtigung bis hin zu allen vier Berechtigungen zur Verfügung.
Spezielle Berechtigung
Unter Administration > Rollen & Berechtigungen > Allgemeine Berechtigungen > Spezielle Berechtigung erfolgt die Berechtigungsvergabe für Funktionen, die sich nicht direkt an der Menüstruktur von dot4 festmachen lassen.
Spezielle Berechtigung - Lebenszyklusklasse
Die unter Administration > Configuration Management > CI-Lebenszyklusmodelle erstellbaren Lebenszyklusmodelle umfassen jeweils übergeordnete Lebenszyklusphasen und darunter die Lebenszyklusstatus. Lebenszyklusphasen und -status sind frei konfigurierbar und können damit pro dot4-Mandant sehr individuell sein. Jeder Lebenszyklusstatus muss einer der sechs fest vorgegebenen Lebenszyklusklassen ("Offen", "Neutral", "Aktiv", "Final", "Archiv", "Vorbereitung") zugeordnet werden.
Unter Administration > Rollen & Berechtigungen > Allgemeine Berechtigungen > Spezielle Berechtigung > Lebenszyklusklasse kann pro Lebenszyklusklasse und Rolle festgelegt werden, ob mit dieser Rolle auf die Configuration Items (CIs) zugegriffen werden darf, die einer bestimmten Lebenszyklusklasse angehören. Dabei stehen die Berechtigungen "Anzeigen", "Bearbeiten" und "Löschen" zur Verfügung.
Beispiel: Die Rolle hat die Berechtigung, alle CIs für die sie berechtigt ist und die den Lebenszyklusklassen "Offen", "Neutral", "Aktiv" angehören, anzuzeigen und zu bearbeiten. Die CIs mit den Lebenszyklusklassen "Final" und "Archiv" darf diese Rolle nicht mehr anzeigen und hat auch sonst kein Recht auf diese CIs. Weiterhin hat die Rolle in allen Lebenszyklusklassen keine Berechtigung zum Löschen von CIs.

Hinweise:
Die Berechtigungen über die Lebenszyklusklassen beziehen sich auf Configuration Items und nicht auf Funktionen oder Menüpunkte in dot4.
Für CIs ohne zugeordnetes Lebenszyklusmodell greifen die hier definierten Berechtigungen nicht.
Das "Erstellen"-Recht ist nicht über die Lebenszyklusklassen steuerbar, da ein CI vor dem Erstellen noch keinen Lebenszyklus hat, der eine Berechtigungssteuerung übernehmen könnte.
Welche Statusübergänge einer Rolle erlaubt sind, wird nicht hier festgelegt, sondern am Lebenszyklusmodell selbst unter der Attributgruppe "Übergänge" (siehe CI-Lebenszyklusmodelle).
Wichtig:
Die Lebenszyklusklassen-Berechtigungen ergänzen sich in UND-Verknüpfung mit den sogenannten CMDB-Berechtigungen und den Sicherheitsgruppen-Berechtigungen (siehe Arten von Berechtigungen). Die Sicherheitsgruppen-Berechtigungen bleiben dabei wirkungslos, solange keine Rolle des Benutzers einer Sicherheitsgruppe angehört.
Spezielle Berechtigung - CI Aktionen
Die Berechtigungen unter CI Aktionen beziehen sich vorwiegend auf das Ein/Ausblenden von Schaltflächen (Buttons) in Tabellen und den CI-Detailansichten. Somit kann pro Rolle gesteuert werden, ob bestimmte Funktionen/Schaltflächen den Benutzern mit dieser Rolle zur Verfügung gestellt werden. Folgende Berechtigungen können an dieser Stelle gesteuert werden:

Prozess erstellen und verknüpfen
Wirkung:
Aktiviert: In den CI-Details ist der Button "Prozess erstellen und verknüpfen" verfügbar.
Deaktiviert: In den CI-Details ist der Button "Prozess erstellen und verknüpfen" nicht verfügbar.
Anmerkung:
Ob und welche Prozesse dann für den Benutzer im folgenden Dialog zur Verfügung stehen, wird an anderer Stelle konfiguriert.
Bei Nutzung der Funktion "Prozess erstellen und verknüpfen" wird für das betroffene CI die Relation "CI startet Prozess" automatisch angelegt.
Beziehungsansicht anzeigen
Wirkung:
Aktiviert: In den Tabellenansichten (z.B. CMDB) und den CI-Details ist der Button für die grafische Beziehungsansicht verfügbar.
Deaktiviert: In den Tabellenansichten (z.B. CMDB) und den CI-Details ist der Button für die grafische Beziehungsansicht nicht verfügbar.
Folgen
Wirkung:
Aktiviert: In den Tabellenansichten (z.B. CMDB) und den CI-Details ist der Button für die Folgen-Funktion verfügbar.
Deaktiviert: In den Tabellenansichten (z.B. CMDB) und den CI-Details ist der Button für die Folgen-Funktion nicht verfügbar.
Anmerkung:
Beim Folgen legt dot4 zwischen dem CI und der Person die System-Beziehung "CI wird verfolgt von" an und entfernt sie, sobald das Folgen beendet wird. Eine Übersicht dieser Beziehungen bietet Configuration Management > Beziehungen; dort lässt sich die Beziehung auch entfernen, sofern die Rolle für diesen Menüpunkt berechtigt ist.
An dieser Beziehung hängt der Benachrichtigungsversand: Bei Ticket-CI-Typen läuft er über die Ticket-Benachrichtigungen, bei allen übrigen CIs über eine eigene Benachrichtigung bei jeder Änderung des CI.
Starte Genehmigung
Wirkung:
Aktiviert: Oberhalb der CI-Details eines Changes oder Service Operation Tickets ist der Button "Genehmigung starten" verfügbar.
Deaktiviert: Oberhalb der CI-Details eines Changes oder Service Operation Tickets ist der Button "Genehmigung starten" nicht verfügbar.
Anmerkung:
Bei Nutzung der Funktion "Genehmigung starten" wird für das betroffene CI (Change) die Relation "Genehmigung genehmigt Configuration Item" automatisch angelegt.
Kopieren
Wirkung:
Aktiviert: In Tabellenansichten (z.B. CMDB, Service Operations, Service Portfolio, Knowledge Management) und den CI-Details ist der Button für die Kopieren-Funktion verfügbar.
Deaktiviert: In Tabellenansichten (z.B. CMDB, Service Operations, Service Portfolio, Knowledge Management) und den CI-Details ist der Button für die Kopieren-Funktion nicht verfügbar.
Vorlage hinzufügen
Wirkung:
Aktiviert: Oberhalb der CI-Details ist der Button für "Vorlage hinzufügen" verfügbar.
Deaktiviert: Oberhalb der CI-Details ist der Button für "Vorlage hinzufügen" nicht verfügbar.
Anmerkung:
Über die Funktion "Vorlage hinzufügen" legt der Benutzer die CI-Detailansicht als persönlichen Favoriten an.
CI Typ ändern
Wirkung:
Aktiviert: Oberhalb der CI-Details ist der Button für "CI Typ ändern" verfügbar.
Deaktiviert: Oberhalb der CI-Details ist der Button für "CI Typ ändern" nicht verfügbar.
Anmerkung:
Die Funktion "CI Typ ändern" steht für ein CI grundsätzlich nur zur Verfügung, wenn dies auf der übergeordneten CI-Kategorie durch die Konfiguration festgelegt wurde.
Löschen
Wirkung:
Aktiviert: In Tabellenansichten (z.B. CMDB, Service Operations, Service Portfolio, Knowledge Management) und den CI-Details ist der Button für die Löschen-Funktion verfügbar.
Deaktiviert: In Tabellenansichten (z.B. CMDB, Service Operations, Service Portfolio, Knowledge Management) und den CI-Details ist der Button für die Löschen-Funktion nicht verfügbar.
Anmerkung:
Ob ein Benutzer tatsächlich ein CI löschen darf, wird über die CMDB-Berechtigungen, die Lebenszyklusklassen-Berechtigung und die Sicherheitsgruppen-Berechtigung gesteuert. Die hier beschriebene Berechtigung bezieht sich auf die Bereitstellung der Schaltfläche in der Oberfläche.
Sicherheitsgruppenzuordnung
Wirkung:
Aktiviert: In den Tabellenansichten (z.B. CMDB) und den CI-Details (unter der Attributgruppe "Sicherheitsgruppen") ist die Funktion für die Sicherheitsgruppen-Zuordnung verfügbar.
Deaktiviert: In den Tabellenansichten (z.B. CMDB) und den CI-Details (unter der Attributgruppe "Sicherheitsgruppen") ist die Funktion für die Sicherheitsgruppen-Zuordnung nicht verfügbar.
Anmerkung:
Die Berechtigung für die Kachel "Sicherheitsgruppen" unter "Administration > Rollen & Berechtigungen" wird an anderer Stelle konfiguriert.
Die Berechtigung für den Menüpunkt "Configuration Management > Sicherheitsgruppen" wird an anderer Stelle konfiguriert.
In Service Request umwandeln
Wirkung:
Aktiviert: Oberhalb der CI-Details ist der Button für "In Service Request umwandeln" verfügbar.
Deaktiviert: Oberhalb der CI-Details ist der Button für "In Service Request umwandeln" nicht verfügbar.
Anmerkung:
Diese Berechtigung wirkt sich auf die Schaltfläche "In Service Request umwandeln" aus. Die Berechtigung, dass der Benutzer einen Service Request oder Service erstellen darf, wird an anderer Stelle durch die Konfiguration festgelegt.
CI Lock
Wirkung:
Aktiviert: Der Benutzer hat das Recht, gesperrte CIs zu entsperren.
Deaktiviert: Der Benutzer hat kein Recht, gesperrte CIs zu entsperren.
Anmerkung:
Ist ein Configuration Item durch einen anderen Benutzer gesperrt, zeigt der Dialog "CI-Lock" den Sperrzeitpunkt ("Gesperrt am"). Mit der Berechtigung "CI Lock" zeigt der Dialog zusätzlich den sperrenden Benutzer, und die Sperre lässt sich übernehmen ("CI-Lock entfernen"); sie geht damit auf den übernehmenden Benutzer über. Für eine eigene Sperre stehen beide Angaben immer zur Verfügung.
Die grundsätzliche Funktion "CI Lock" wird unter Administration > Systemeinstellungen > Allgemeine Einstellungen konfiguriert, über die Einstellungen "CI-Lock aktivieren" und "Automatisches Entsperren nach" (siehe Allgemeine Einstellungen). Eine Übersicht der bestehenden Sperren bietet Administration > Configuration Management > CI-Locks (siehe CI-Locks).
Die hier beschriebene Berechtigung betrifft nur das Entsperren fremder Sperren.
Artikel aus Ticket erstellen
Wirkung:
Aktiviert: Oberhalb der CI-Details eines Service Operation Tickets ist der Button "Artikel aus aktuellem Ticket erstellen" verfügbar.
Deaktiviert: Oberhalb der CI-Details eines Service Operation Tickets ist der Button "Artikel aus aktuellem Ticket erstellen" nicht verfügbar.
Anmerkung:
Mit der Funktion "Artikel aus Ticket erstellen" kann aus einem Ticket ein KB-Artikel erstellt werden.
CI drucken
Wirkung:
Aktiviert: Oberhalb der CI-Details ist der Button für "Drucken" verfügbar.
Deaktiviert: Oberhalb der CI-Details ist der Button für "Drucken" nicht verfügbar.
Anmerkung:
Die Erstellung von Druckvorlagen wird an anderer Stelle durch die Konfiguration festgelegt.
Aufgabenplan starten
Wirkung:
Aktiviert: Oberhalb der CI-Details unter "Aktionen" ist der Button für "Aufgabenplan starten" verfügbar.
Deaktiviert: Oberhalb der CI-Details unter "Aktionen" ist der Button für "Aufgabenplan starten" nicht verfügbar.
Anmerkung:
Die Erstellung von Aufgabenplänen wird an anderer Stelle durch die Konfiguration festgelegt.
@-Funktion im Ticket-Kommentar
Wirkung:
Aktiviert: In den Kommentaren eines Tickets steht die @-Funktion zur Verfügung.
Deaktiviert: In den Kommentaren eines Tickets steht die @-Funktion nicht zur Verfügung.
Anmerkung:
Die @-Funktion steht ausschließlich in der regulären dot4-Oberfläche zur Verfügung, nicht im Portal und nicht in der mobilen Oberfläche.
CMDB Export Rohdaten
Wirkung:
Aktiviert: In den CMDB-Tabellen steht zusätzlich zum Export der angezeigten Tabelle der Export der Rohdaten zur Verfügung.
Deaktiviert: In den CMDB-Tabellen steht nur der Export der angezeigten Tabelle zur Verfügung.
Anmerkung:
Wie sich die beiden Exportarten unterscheiden, ist unter Export von CIs nach Excel beschrieben.
Listen Default Einstellungen
Wirkung:
Aktiviert: In der Werkzeugleiste einer Tabelle ist die Schaltfläche "Aktuelle Tabellenansicht für alle Benutzer als Standard definieren" verfügbar.
Deaktiviert: In der Werkzeugleiste einer Tabelle ist die Schaltfläche "Aktuelle Tabellenansicht für alle Benutzer als Standard definieren" nicht verfügbar.
Anmerkung:
Nach einer Rückfrage wird die aktuelle Ansicht – Spaltenauswahl, Reihenfolge, Sortierung und Filter – als Standard für alle Benutzer gespeichert.
Der Eintrag "Standard wiederherstellen" im Spaltenmenü benötigt diese Berechtigung nicht: Er setzt die Ansicht des Benutzers auf den gespeicherten Standard zurück, oder auf die Auslieferungsansicht, wenn kein Standard hinterlegt ist.
Weitere Berechtigungen unter "CI Aktionen"
Der Knoten CI Aktionen enthält zusätzlich die folgenden Berechtigungen, die nach demselben Muster wirken (aktiviert = zugehörige Funktion bzw. Schaltfläche verfügbar, deaktiviert = nicht verfügbar):
"Verfolgte Tickets in Portal anzeigen"
"Mir zuweisen"
Spezielle Berechtigung - Arbeitszeiten
Die Erfassung von Arbeitszeiten steht bei Aktivierung bei allen CI-Typen über die Attributgruppe "Arbeitszeiten" zur Verfügung. Die grundsätzliche Aktivierung für eine Rolle kann unter Administration > Rollen & Berechtigungen > Allgemeine Berechtigungen > Spezielle Berechtigung > Arbeitszeiten erfolgen.
Hinweis:
Damit die Attributgruppe und die zugehörigen Attribute in den CI-Details zur Verfügung stehen, sind diese in den CI-Ansichten für den gewünschten CI-Typ zu aktivieren.
Das Führen von Arbeitszeiten wird überwiegend für prozessbezogene CIs (Tickets, Aufgaben) genutzt, kann aber auch bei anderen CI-Typen je nach Anforderung genutzt werden.
Spezielle Berechtigung - SmartChange
Hier können die Berechtigungen für "Transport anlegen", "Transport freigeben", "Transport of Copies", "Prod Transport freigeben", "Neu zuweisen" und "Genehmigung" definiert werden.
Spezielle Berechtigung - Suche
Hier kann die Berechtigung, eine "Suche in allen Artikeln" durchführen zu dürfen, festgelegt werden.
Spezielle Berechtigung - Ticket-Listen automatisch aktualisieren
Für bestimmte Benutzer kann es sinnvoll sein, dass sich die Ticket-Listen (Tabellenansichten) nach einigen Minuten automatisch neu laden, zum Beispiel auf einem zentralen Bildschirm, der abteilungsweit kritische Tickets sofort anzeigen soll.
Hierfür kann für die benötigte Rolle die spezielle Berechtigung "Ticket-Listen automatisch aktualisieren" vergeben werden. Das Intervall, nach dem die Listen neu geladen werden, ist nicht konfigurierbar, sondern wird von REALTECH verwaltet.
API Authentifizierung
Die Rest-API-Endpunkte der dot4-Applikation sind vor unauthentifizierten Zugriffen geschützt. API-Keys werden benötigt, wenn externe Applikationen über Rest-API-Endpunkte auf einen dot4-Mandanten zugreifen möchten. API-Keys können ergänzend auf zugelassene Benutzer und ein Gültigkeitsende eingeschränkt werden.
Wichtig: Diese Schlüssel ersetzen die Authentifizierung durch Benutzerkonto/Kennwort; die generierten Schlüssel sind deshalb sorgfältig und vor unbefugtem Zugriff geschützt aufzubewahren.
Unter Administration > Rollen & Berechtigungen > API Authentifizierung können API-Authentifizierungen erstellt, bearbeitet und gelöscht werden.
Die Übersichtsseite
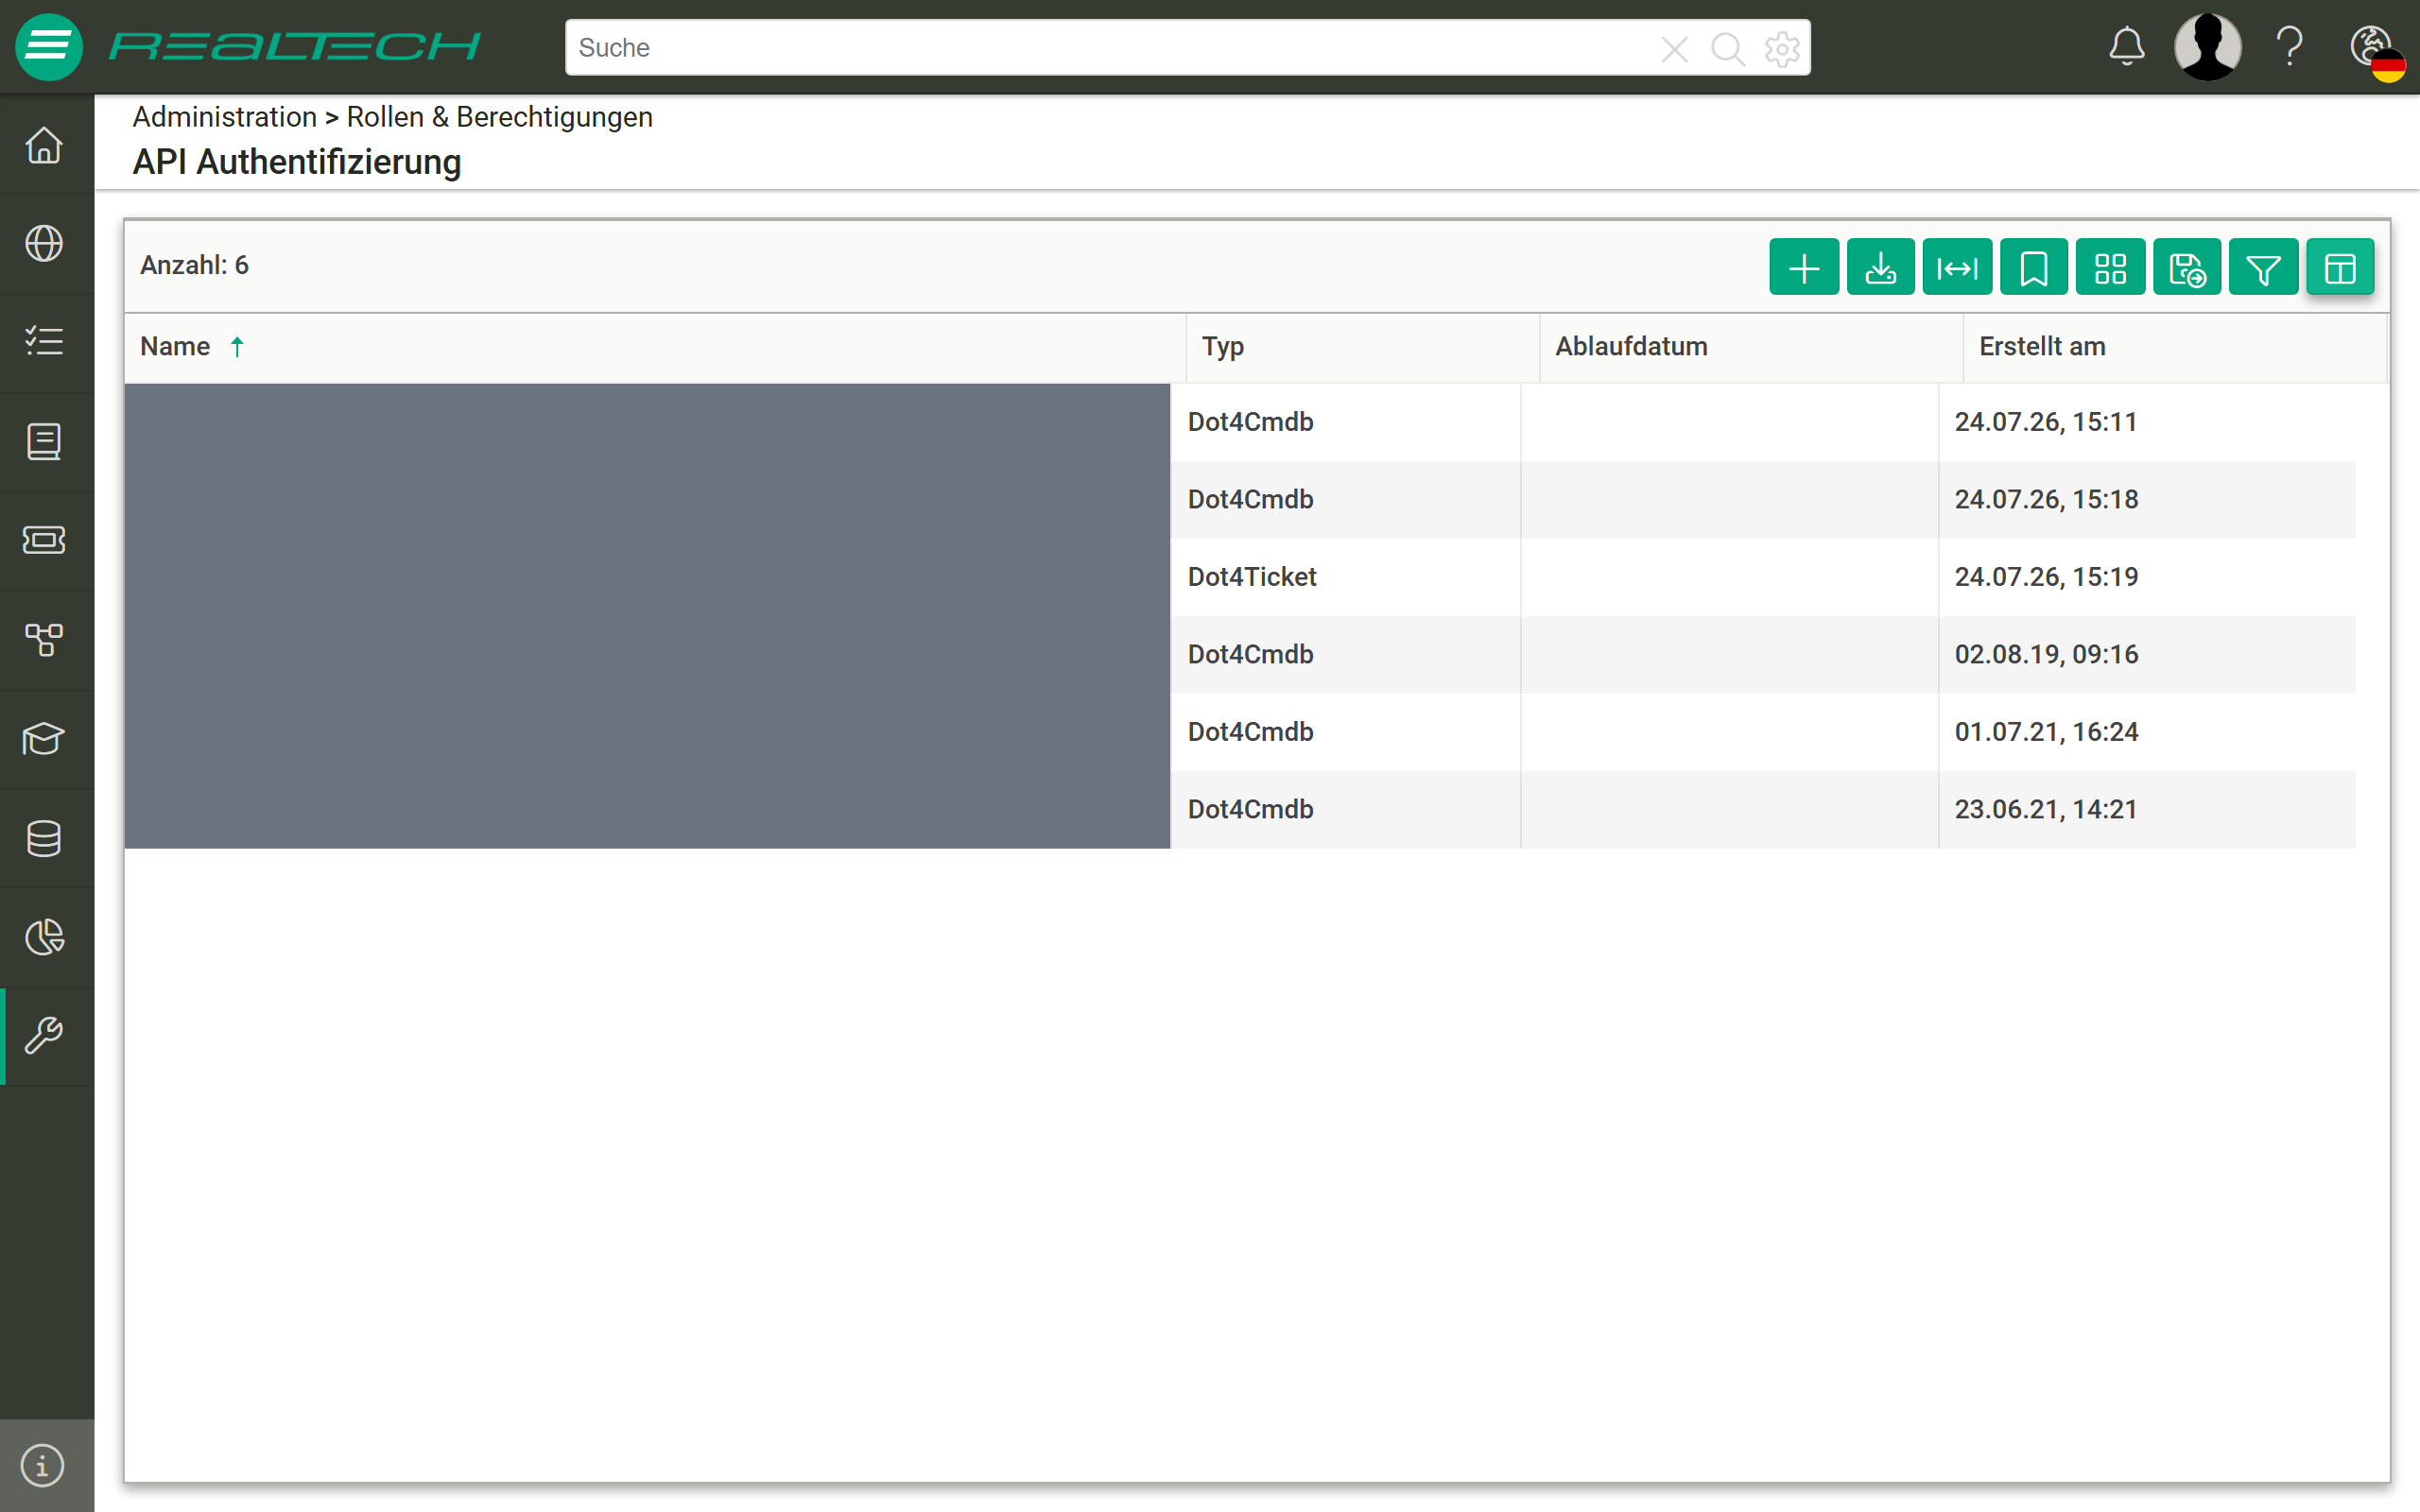
Auf der Übersichtsseite werden alle auf dem Mandanten erstellten API-Authentifizierungen tabellarisch aufgelistet. Über die Spalte "Typ" ist erkennbar, für welche Gruppe von Rest-API-Endpunkten des dot4-Mandanten der API-Key gültig ist. Weiterhin sind das "Ablaufdatum" sowie die Spalten "Erstellt durch" und "Erstellt am" einsehbar (in der Abbildung ist "Erstellt durch" ausgeblendet).
API Key erstellen
Die Schaltfläche "Erstellen" auf der Übersichtsseite öffnet die Maske zum Erstellen eines neuen API Keys.
Der API Key erhält einen aussagekräftigen Namen.
Anschließend wird der Typ des API Keys gewählt:
"Dot4Cmdb" für den Zugriff auf die CMDB durch z.B. den dot4EventClient
"Dot4Ticket" für den Zugriff auf die Rest-API-Endpunkte für das Ticket-Handling
Optional wird das Ablaufdatum des API Keys festgelegt (Hinweis: kann auch später geändert werden)
nach Verstreichen dieses Datums ist der Schlüssel nicht mehr gültig
bei leerem Feld ist der Schlüssel zeitlich unbeschränkt gültig.
Bei den API Keys vom Typ "Dot4Ticket" und "Dot4Cmdb" lassen sich optional ein oder mehrere Benutzer hinzufügen, auf die die Nutzung des API Keys beschränkt wird.
Hinweis: Beim Zugriff auf die Rest-API-Endpunkte muss dann neben dem API Key auch die Benutzer-Authentifizierung mit einem hier angegebenen Benutzerkonto erfolgen.
Die Schaltfläche "API Key erzeugen" erstellt den API Key. Das folgende Fenster zeigt den Key einmalig an; dort lässt er sich kopieren.
Hinweis: Der Schlüssel lässt sich später nicht wieder abrufen und muss deshalb kopiert und sicher aufbewahrt werden.
Hinweise:
Beim Zugriff auf die Rest-API-Endpunkte muss neben dem API Key auch der Benutzer (mit aktivem Benutzerkonto) mitgegeben werden. Zum einen für den Fall, dass der API-Key für die Nutzung auf bestimmte Benutzer eingeschränkt wurde; zum anderen, damit bei der Ausführung der Funktionen geprüft werden kann, ob der mitgegebene Benutzer die entsprechenden Berechtigungen hat.
API Key bearbeiten und löschen
Beim Bearbeiten lassen sich ändern:
der Name
der Typ
das Ablaufdatum
der/die Benutzer
"OK" bestätigt die Änderungen.
API Key löschen
Ein API Key wird in der Übersichtsseite ausgewählt und über die Schaltfläche "Löschen" im Objekt-Menü gelöscht. Vor dem tatsächlichen Löschen des Schlüssels wird eine Warnung angezeigt, dass nach dem Löschen der gelöschte Schlüssel nicht mehr verfügbar ist.
Sicherheitsgruppen
Sicherheitsgruppen ermöglichen einerseits die reine Gruppierung von Configuration Items (Anmerkung: also ohne Sicherheits-Aspekt) als auch eine Erweiterung der Zugriffsteuerung von Benutzern auf Configuration Items (Anmerkung: also mit Sicherheits-Aspekt).
Hinweis:
Es gibt keinen Schalter, mit dem Sicherheitsgruppen in einem dot4-Mandanten aktiviert werden. Die Dimension bleibt wirkungslos, solange keine Rolle eines Benutzers einer Sicherheitsgruppe angehört, und wirkt, sobald solche Zugehörigkeiten bestehen.
Sicherheitsgruppen erhöhen ggf. die Komplexität der Konfiguration/Zugriffsteuerung und sollten deshalb wohlüberlegt eingesetzt werden.
Wichtig:
Die Sicherheitsgruppen-Berechtigungen, die CMDB-Berechtigungen und die Lebenszyklusklassen-Berechtigungen ergänzen sich in UND-Verknüpfung (siehe Arten von Berechtigungen).
Hat ein Benutzer mehrere Rollen, verhalten sich die aus den Rollen resultierenden Berechtigungen kumulativ.
Wie Sicherheitsgruppen den Zugriff verändern
dot4 behandelt alle Configuration Items so, als gehörten sie einer Pseudo-Gruppe "Standard" an. Solange keine Rolle eines Benutzers einer Sicherheitsgruppe angehört, arbeitet der Benutzer in dieser Pseudo-Gruppe: Über seinen Zugriff auf CIs entscheiden allein die CMDB-Berechtigungen und die Lebenszyklusklassen-Berechtigungen.
Sobald eine Rolle einer einzigen Sicherheitsgruppe angehört, verlässt sie die Pseudo-Gruppe "Standard". Sie erreicht dann ausschließlich die CIs der Sicherheitsgruppen, denen sie angehört. Sie sieht damit weder die CIs der übrigen Sicherheitsgruppen noch die CIs, die überhaupt keiner Sicherheitsgruppe zugeordnet sind. Eine einzige Gruppenzugehörigkeit schränkt die Rolle also auf den Datenbestand dieser Gruppe ein – das ist die wichtigste Wirkung der Sicherheitsgruppen.
Die Zugehörigkeit einer Rolle zu einer Sicherheitsgruppe entsteht über die Berechtigung "Anzeigen" an der Sicherheitsgruppe (siehe Bearbeiten von Sicherheitsgruppen).
Die Zuordnung eines CI zu einer Sicherheitsgruppe ist dagegen eine reine Gruppierung und erteilt selbst keine Berechtigung. Erst beide Seiten zusammen ergeben den Zugriff: die Rolle mit der Berechtigung "Anzeigen" an der Gruppe und das CI, das dieser Gruppe zugeordnet ist.
Daraus folgt ein zweiter Einsatzzweck: Werden Rollen und CIs vollständig auf Sicherheitsgruppen verteilt, arbeiten mehrere Benutzerkreise innerhalb eines dot4-Mandanten auf voneinander getrennten Datenbeständen – ein Mandant im Mandanten.
Achtung
Die Einschränkung wirkt für einen Benutzer erst, wenn jede seiner aktiven Rollen mindestens einer Sicherheitsgruppe angehört. Bleibt eine seiner Rollen ohne Gruppenzugehörigkeit, sieht der Benutzer weiterhin alles, was seine CMDB- und Lebenszyklusklassen-Berechtigungen zulassen. Maßgeblich ist deshalb jede Rolle des Benutzers, nicht nur die gerade konfigurierte. Wie sich das Deaktivieren einer Sicherheitsgruppe auswirkt, beschreibt Verwaltung von Sicherheitsgruppen.
Konfigurationsrechte bzgl. Sicherheitsgruppen
Im Zusammenhang mit Sicherheitsgruppen stehen drei Berechtigungen, die per Default nicht aktiviert sind.
Berechtigung "Sicherheitsgruppenadministration"
Berechtigung "Sicherheitsgruppenzuordnung"
Menüpunkt "Configuration Management > Sicherheitsgruppen"
Berechtigung "Sicherheitsgruppenadministration"
Welche Berechtigung eine Rolle bei der Verwaltung von Sicherheitsgruppen hat, muss vorab festgelegt werden unter Administration > Rollen & Berechtigungen > Allgemeine Berechtigungen > Administration > Rollen & Berechtigungen > Sicherheitsgruppenadministration. Damit werden die Berechtigungen für die Verwaltung von Sicherheitsgruppen unter der Kachel "Administration > Rollen & Berechtigungen > Sicherheitsgruppen" festgelegt.
Folgende vier Berechtigungen zur Verwaltung von Sicherheitsgruppen stehen zur Verfügung:
Anzeigen
(Berechtigung zur Anzeige von Sicherheitsgruppen)Erstellen
(Berechtigung zum Erstellen von Sicherheitsgruppen)Bearbeiten
(Berechtigung zum Bearbeiten/Editieren von Sicherheitsgruppen)Löschen
(Berechtigung zum Löschen von Sicherheitsgruppen)
Hinweis:
Bei Aktivierung der Berechtigungen "Erstellen", "Bearbeiten" und "Löschen" wird implizit die Berechtigung "Anzeigen" mit aktiviert. Verfügt eine Rolle neben der "Anzeigen"-Berechtigung über weitere Berechtigungen, kann die "Anzeigen"-Berechtigung dieser Rolle erst nach Entziehen aller anderen Berechtigungen entzogen werden.
Wichtiger Hinweis:
Es wird empfohlen, die Berechtigung zur Sicherheitsgruppenadministration nur Rollen zu erteilen, die den dot4-Mandanten konfigurieren sollen z.B. der Rolle Administrator.
Berechtigung "Sicherheitsgruppenzuordnung"
Diese Berechtigung steuert, dass in Tabellenansichten (z.B. CMDB) und den CI-Details (unter der Attributgruppe "Sicherheitsgruppen") die Funktion für die Sicherheitsgruppen-Zuordnung verfügbar ist.
Hinweis:
Ist diese Berechtigung aktiviert, kann der Benutzer ein CI einer Sicherheitsgruppe zuordnen. Zur Auswahl stehen ihm die Sicherheitsgruppen, denen seine Rollen angehören; gehört keine seiner Rollen einer Sicherheitsgruppe an, stehen ihm alle Sicherheitsgruppen zur Auswahl.
Unter Administration > Rollen & Berechtigungen > Allgemeine Berechtigungen > Spezielle Berechtigung > CI Aktionen > Sicherheitsgruppenzuordnung kann die Berechtigung pro Rolle verwaltet werden.
Verwaltung von Sicherheitsgruppen
Sofern entsprechende Berechtigungen vorhanden sind (s.o.), können unter der Kachel "Administration > Rollen & Berechtigungen > Sicherheitsgruppen" die Sicherheitsgruppen angezeigt, erstellt, bearbeitet, gelöscht sowie aktiviert/deaktiviert werden.
Achtung
Eine Sicherheitsgruppe zu deaktivieren hebt die Einschränkung nicht auf. Sind alle Rollen eines Benutzers Sicherheitsgruppen zugeordnet, gilt er als eingeschränkt – auch wenn diese Gruppen deaktiviert sind. Mitgliedschaft entsteht jedoch nur aus aktiven Gruppen: Werden alle Gruppen deaktiviert, denen die Rollen des Benutzers zugeordnet sind, sieht er kein einziges Configuration Item mehr. Unbeschränkt wird ein Benutzer wieder, indem die Rollenzuordnung aus der Sicherheitsgruppe entfernt wird, nicht durch Deaktivieren der Gruppe.
Anzeige von Sicherheitsgruppen
Auf der Übersichtsseite werden alle auf dem Mandanten erstellten Sicherheitsgruppen tabellarisch aufgelistet. Über die Tabellenansicht kann über die Schaltfläche "Details" im Objekt-Menü oder per Doppelklick in die Detailansicht einer Sicherheitsgruppe gewechselt werden.
Hinweis:
Die Kachel "Sicherheitsgruppen" sowie Tabelle werden nur angezeigt, wenn unter Administration > Rollen & Berechtigungen > Allgemeine Berechtigungen > Administration > Rollen & Berechtigungen > Sicherheitsgruppenadministration die Anzeige-Berechtigung erteilt wurde.
Erstellen einer Sicherheitsgruppe
Über die "Erstellen"-Schaltfläche oberhalb der Tabelle kann eine neue Sicherheitsgruppe erstellt werden.
Hinweis:
Die "Erstellen"-Schaltfläche steht nur zur Verfügung, wenn unter Administration > Rollen & Berechtigungen > Allgemeine Berechtigungen > Administration > Rollen & Berechtigungen > Sicherheitsgruppenadministration die Erstellen-Berechtigung erteilt wurde.
Löschen von Sicherheitsgruppen
Auf der Übersichtsseite können in der Tabellenansicht eine oder mehrere Sicherheitsgruppen über die Schaltfläche "Löschen" im Objekt-Menü gelöscht werden.
Hinweis:
Die "Löschen"-Schaltfläche steht nur zur Verfügung, wenn unter Administration > Rollen & Berechtigungen > Allgemeine Berechtigungen > Administration > Rollen & Berechtigungen > Sicherheitsgruppenadministration die Löschen-Berechtigung erteilt wurde.
Bearbeiten von Sicherheitsgruppen
In die Detailansicht einer Sicherheitsgruppe wird in der Tabellenansicht über die Schaltfläche "Bearbeiten" im Objekt-Menü oder per Doppelklick gewechselt.
Pro Rolle können für die bearbeitete Sicherheitsgruppe folgende Berechtigungen festgelegt werden:
Anzeigen
(Berechtigung zur Anzeige von CIs, die dieser Sicherheitsgruppe zugeordnet sind)Bearbeiten
(Berechtigung zum Bearbeiten/Editieren von CIs, die dieser Sicherheitsgruppe zugeordnet sind)Löschen
(Berechtigung zum Löschen von CIs, die dieser Sicherheitsgruppe zugeordnet sind)Initiale Gruppenzuordnung
(Berechtigung zur Zuordnung von CIs zu dieser Sicherheitsgruppe bei der Erstellung von CIs)
Hinweis:
Bei Aktivierung der Berechtigungen "Bearbeiten" und "Löschen" wird implizit die Berechtigung "Anzeigen" mit aktiviert. Verfügt eine Rolle neben der "Anzeigen"-Berechtigung über weitere Berechtigungen, kann die "Anzeigen"-Berechtigung dieser Rolle erst nach Entziehen aller anderen Berechtigungen entzogen werden.
Die Berechtigung "Initiale Gruppenzuordnung" beinhaltet nicht implizit die Berechtigung "Anzeigen". So kann ein Benutzer ein CI erzeugen und dabei einer Sicherheitsgruppe zuweisen, ohne dass er dieses CI nach dem Speichern selbst anzeigen kann.
Wichtiger Hinweis:
Es wird empfohlen, der Rolle Administrator keinerlei Berechtigungen auf eine der Sicherheitsgruppen zu geben, da damit die Berechtigungen auf alle CIs, die nicht dieser Sicherheitsgruppe zugeordnet sind, für diese Rolle sofort verloren gehen. Damit wäre die Rolle Administrator sehr eingeschränkt in der Anzeige und Zuweisung von CIs zu Sicherheitsgruppen
Zuordnung von CIs zu Sicherheitsgruppen
Die Zuordnung von CIs zu Sicherheitsgruppen kann (bei entsprechender Berechtigung) über folgende Wege erfolgen:
Ein vorhandenes CI wird manuell durch einen Benutzer einer (weiteren) Sicherheitsgruppe zugeordnet oder die Zuordnung entzogen.
Beim Import von CIs werden diese einer (weiteren) Sicherheitsgruppe zugeordnet oder die Zuordnung entzogen. Die Zuordnung kann so gesteuert werden, dass diese nur beim Neuerstellen des CIs über den Import erfolgt oder auch beim wiederholten Import des CIs. Anmerkung: Hierbei wird keine Rolle/Benutzer-Berechtigung berücksichtigt.
Über den Workflow-Baustein "Aktion Sicherheitsgruppen" kann ein CI einer (weiteren) Sicherheitsgruppe zugeordnet werden, eine komplett neue Sicherheitsgruppen-Zuordnung erfolgen oder alle Sicherheitsgruppen-Zuordnungen gelöscht werden. Anmerkung: Hierbei wird keine Rolle/Benutzer-Berechtigung berücksichtigt.
Über die Zuständigkeiten-Zuordnung im Bereich Service Operations kann eine automatische Zuordnung von CIs (Tickets) zu Sicherheitsgruppen erfolgen.
Die automatisierten Zuordnungswege und die Sicherheitsgruppen-Optionen in Workflows sind erst konfigurierbar, wenn die konfigurierende Rolle über die entsprechenden Berechtigungen der Sicherheitsgruppenadministration verfügt:
Die Sicherheitsgruppen-Option in den Zuständigkeiten verlangt die Berechtigungen "Anzeigen" und "Bearbeiten" unter der Sicherheitsgruppenadministration.
Die Optionen zur Sicherheitsgruppen-Zugehörigkeit in den Bausteinen "Bedingung" und "Switch" stehen nur mit der Berechtigung Sicherheitsgruppenadministration (Anzeigen) zur Verfügung; der Baustein "Aktion - Sicherheitsgruppen" benötigt zusätzlich das Bearbeitungsrecht und erscheint sonst nicht im Bereich "Bausteine" des Workflow-Editors.
Co- und Key-User-Funktionalität
Co- und Key-User sind Anwender, die auf Anwenderebene die Berechtigung haben, andere Tickets als ihre eigenen zu sehen und zu editieren:
Co-User: Ist berechtigt, die Tickets eines anderen Anwenders zu sehen und zu editieren
Key-User: Ist berechtigt, die Tickets der Anwender einer bestimmten Organisation (z.B. Unternehmen, Abteilung, Personengruppe) zu sehen und zu editieren.
Ein Benutzer, der berechtigt ist, Benutzerkonten zu editieren, kann für einen beliebigen Benutzer Co-User und/oder Key User definieren. Ein Co- bzw. Key-User kann alle Tickets des Benutzers in seinem Portal sehen und editieren.
Ein Co-User wird über die Beziehung "Person ist Co-User für Person" definiert. Die Beziehung ist von Person zu Person (Co-User) N:M.
Ein Key-User wird über die Beziehung "Person ist Key User für Organisation" definiert. Die Beziehung ist von Person (Key-User) zu Organisation N:M.
Achtung
Die Anwender, für die ein Key-User zuständig ist, werden über die Relationen
- Unternehmen hat Mitarbeiter Person
- Abteilung beinhaltet Person
- Personengruppe hat zugeordnet Person
- Person ist Key User für Organisation (direkt auf den Anwender zeigend)
Co- und Key-User erhalten alle Mails, die der Benutzer des Tickets auch bekommt.
Co-User einrichten/zuweisen
Das Benutzerkonto wird geöffnet.
Der Button "Bearbeiten" schaltet in den Bearbeiten-Modus.
Im Bereich der Beziehungen wird über "+" eine neue Beziehung hinzugefügt.
Die Beziehung "Person ist Co-User für Person" wird ausgewählt und die Auswahl mit "Speichern" bestätigt.
Abschließend werden die Einstellungen im Benutzerkonto über "Speichern" gespeichert.
Key User einrichten/zuweisen
Das Benutzerkonto wird geöffnet.
Der Button "Bearbeiten" schaltet in den Bearbeiten-Modus.
Im Bereich der Beziehungen wird über "+" eine neue Beziehung hinzugefügt.
Die Beziehung "Person ist Key User für Organisation" wird ausgewählt und die Auswahl mit "Speichern" bestätigt.
Abschließend werden die Einstellungen im Benutzerkonto über "Speichern" gespeichert.