Use Case
SSO-Authentifizierung in dot4 gegen Azure AD oder ADFS
Einleitung
In einem dot4-Mandanten kann für jeden Benutzer die für ihn gültige Authentifizierungsmethode eingestellt werden. Folgende Methoden stehen zur Verfügung:
gegen dot4-DB (E-Mail + PW)
gegen Azure-AD (wenn dot4 als SaaS in der Cloud betrieben wird)
gegen ADFS (wenn dot4 als On-Prem betrieben wird)
Nutzung von Azure-AD zur SSO-Authentifizierung in dot4 (SaaS)
Hinweis: Im dot4-Mandanten kann pro Benutzer die externe Authentifizierung gegen Azure AD oder dot4-DB festgelegt werden.
Ablauf beim ersten Verbinden der Anwendung dot4 mit Azure AD:
In dot4 wird ein IT-Administrator (mit Azure-Berechtigung) als Benutzer angelegt.
Für diesen Benutzer wird unter "Administration - Rollen&Berechtigungen - Authentifizierung" die Externe Authentifizierung - Azure AD eingerichtet.
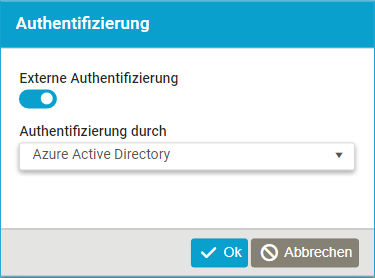
Dieser IT-Administrator meldet sich per Browser in dot4 (https://hub.dot4.de) an.
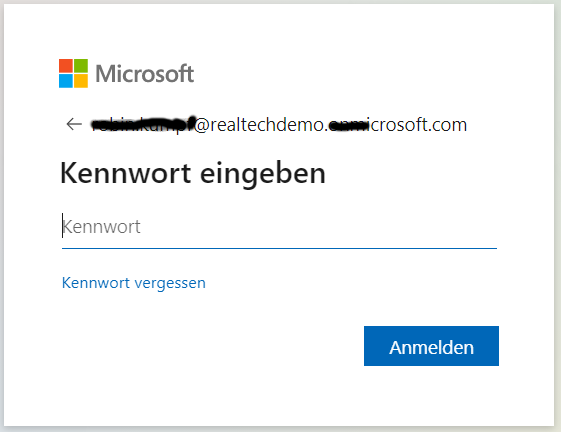
Es erscheint die Anmeldemaske, über die er sich anmeldet:
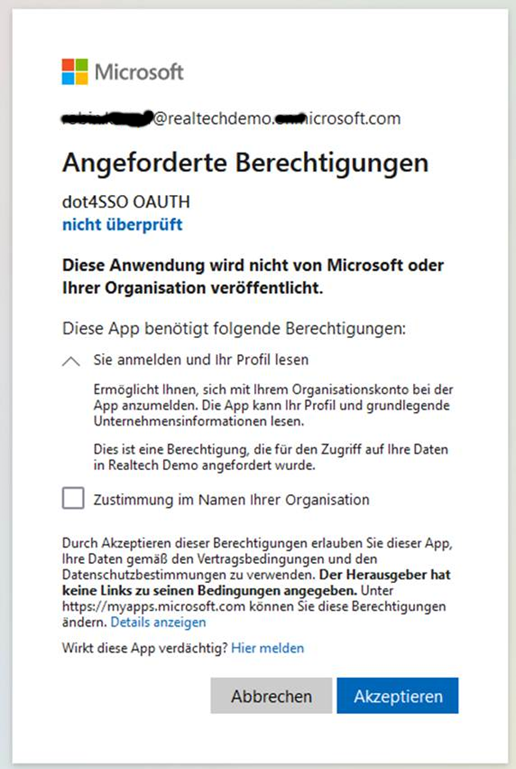
Nach der Anmeldung in der Azure-Domäne bietet Azure an, die Applikation dot4 (hier im Beispiel: "dotSSO OAUTH") gegenüber dem Azure AD des Unternehmens zu berechtigen.
Alternativer Ablauf: Der Administrator meldet sich im Azure-Portal des Unternehmens an und gibt unter dem Menüpunkt "Unternehmensanwendungen" (engl. "Enterprise application") den Zugriff der dot4-Applikation (namentlich "CMDB" oder "dot4SSO") auf das Azure AD frei.
Für die Unternehmensanwendungen "CMDB" oder "dot4SSO" wird die Berechtigung "Enabled for users to sign-in" erlaubt.
Anmerkung: Steht die Drittanbieterapplikation (z. B. "dot4SSO") hier noch nicht zur Berechtigungsfreigabe zur Verfügung, ist zuvor, wie oben beschrieben, ein Anmeldeversuch mindestens eines dot4-Benutzers gegen das Azure AD erforderlich. Alternativ kann über die Suche im Azure Portal unter Unternehmensanwendungen auch in der Liste der angebotenen Dritt-Applikationen gesucht werden.
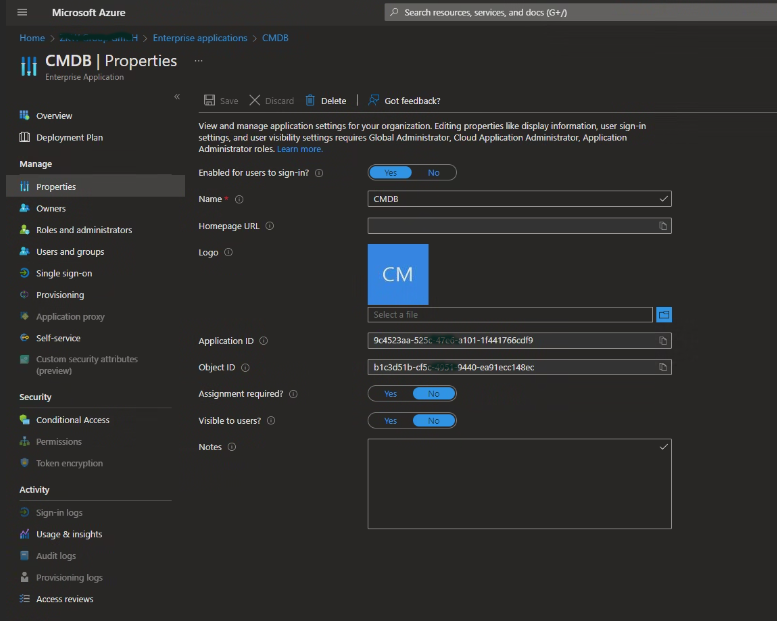 Bild: Beispiel-Screenshot aus einem Azure Portal
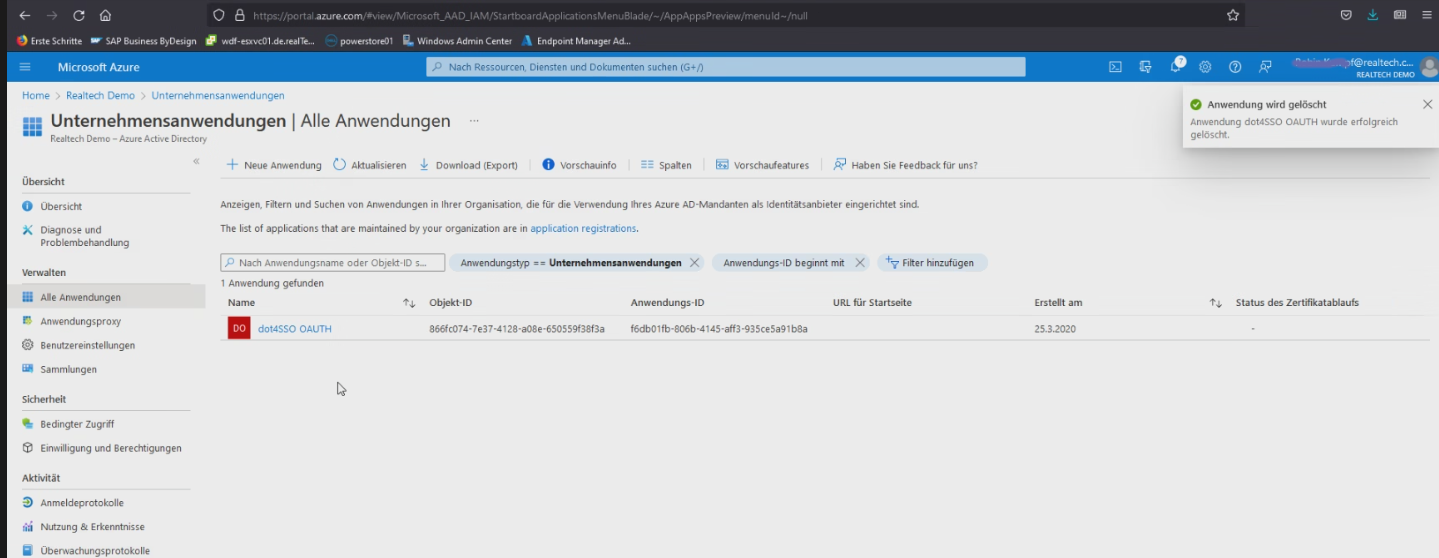
Bild: Beispiel-Screenshot aus einem Azure Portal
Weshalb werden Anwendungen in Azure AD integriert?
Anwendungen werden Azure AD hinzugefügt, damit sie die von Azure AD bereitgestellten Dienste nutzen können, beispielsweise:
Anwendungsauthentifizierung und -autorisierung
Benutzerauthentifizierung und -autorisierung
Einmaliges Anmelden (SSO) durch Verbund oder Kennwort
Benutzerbereitstellung und -synchronisierung
Rollenbasierte Zugriffssteuerung -- Definition von Anwendungsrollen für rollenbasierte Autorisierungsprüfungen in einer Anwendung mithilfe des Verzeichnisses
OAuth-Autorisierungsdienste -- werden von Microsoft 365 und anderen Microsoft-Anwendungen zum Autorisieren des Zugriffs auf APIs und Ressourcen verwendet
Aus: https://docs.microsoft.com/de-de/azure/active-directory/develop/active-directory-how-applications-are-added
Grundkonfiguration ADFS für dot4 (On-Premises)
Voraussetzung: ADFS wurde in der Windows Domäne im Zusammenspiel mit dem
AD installiert und konfiguriert.
Im Vorfeld werden folgende Daten benötigt: Adfs Authority und Adfs
Client Id (diese Informationen stellt der Administrator des AD bereit,
sofern ADFS in der Domäne aktiviert ist).
Die Konfiguration erfolgt auf dem dot4-Applikationsserver in der Datei
"appsettings.json" im Verzeichnis
".\Realtech\Realtech dot4\dot4 Service Management
Services\app\Auth".
Die Konfigurationsdatei enthält folgende Default-Einträge:
"useAzureAD": "true",
"useAdfs": "false",
"AdfsAuthority": "https:///adfs",
"AdfsClientId": "222",\
Erforderlich sind folgende Anpassungen:
"useAzureAD": "false",
"useAdfs": "true",
"AdfsAuthority": "https://.... - Vom AD Admin bereitgestellter Wert",
"AdfsClientId": " Vom AD Admin bereitgestellter Wert ",\
Tipp: Vor einer Änderung empfiehlt sich eine Sicherung der Datei "appsettings.json".
Beispiel für Werte:
"useAzureAD" "false"
"useAdfs" "true"
"AdfsAuthority" "https://auth.realtech.com/adfs"
"AdfsClientId" "56ab7141-d752-4ad0-c289-2f866344420e"\
Nach dem Speichern der Datei "appsettings.json" muss der dot4-Authentifizierungsserver neu gestartet werden, damit die Konfiguration übernommen wird. Das geschieht über einen Neustart des IIS (Befehl "iisreset" in einer administrativen Kommandozeile) oder über den Neustart des dot4Auth Application Pools im IIS Manager.
Nutzung von ADFS zur SSO-Authentifizierung in dot4 (On-Premises)
Hinweis: Im dot4-Mandanten kann pro Benutzer die externe Authentifizierung gegen ADFS oder dot4-DB festgelegt werden.
Ablauf beim ersten Verbinden der Anwendung dot4 mit ADFS:
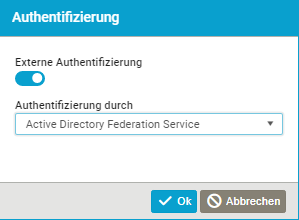
Ein Benutzer mit der entsprechenden Berechtigung öffnet im dot4-Mandanten den Bereich "Administration > Rollen & Berechtigungen > Authentifizierung".
Dort wird ein Benutzer ausgewählt und für ihn die Externe Authentifizierung -- ADFS eingestellt.
Weshalb werden Anwendungen in ADFS integriert?
Die Abkürzung ADFS steht für Active Directory Federation Services und bezeichnet eine Lösung von Microsoft für die organisationsübergreifende Anmeldung an Services per Single Sign on (SSO). Alternative Namen für ADFS sind Active Directory-Verbunddienste oder Active Directory-Verbundservices.
Für die Identifikation und Authentifizierung der Benutzer verwenden die Active Directory Federation Services die Benutzerverwaltung eines Active Directories (AD) in einer Windows Domäne. Anwender werden gegenüber den Systemen von Drittanbietern anhand der im AD gespeicherten Benutzernamen und Passwörter authentifiziert. Bei den Services der Drittanbieter kann es sich beispielsweise um Dienste eines Cloud-Anbieters oder um Dienste in einem Extranet einer fremden Firma handeln.
Durch die ADFS lassen sich Aufwand und Komplexität der Verwaltung von Benutzernamen und Passwörtern reduzieren. Ein Unternehmen verwaltet damit sämtliche für die tägliche Arbeit der Mitarbeiter benötigten Zugangskennungen an zentraler Stelle. ADFS wurde von Microsoft für Windows Server entwickelt und erstmals in der Version 1.0 für Windows Server 2003 R2 veröffentlicht. Die aktuelle Version ist ADFS 5.0. ADFS nutzt das so genannte Claim-basierte Autorisierungsmodell und Token-Nachrichten. Dank Verwendung der Tokens muss ADFS Benutzernamen und Passwörter nicht mit den Drittsystemen teilen. Sie sind nur der Benutzerverwaltung der eigenen Windows-Domäne bekannt.
Versionsinfo
Version 1.02
11.05.2023
Dokument basiert auf dot4 Release 2022.5
REALTECH AG
Paul-Ehrlich-Str. 1
69181 Leimen
URHEBERRECHTE UND WARENZEICHEN
© 2024 REALTECH AG. Alle Rechte vorbehalten. Dieses Dokument enthält vertrauliche und rechtlich geschützte Informationen. Das unerlaubte Kopieren und die unbefugte Weitergabe des Dokuments an Dritte (ganz oder in Teilen) sind nicht gestattet. Die in diesem Dokument abgebildeten Produkt-Namen, Logos, Marken und sonstigen Kennzeichen stehen REALTECH oder den Lizenzgebern von REALTECH zu und dürfen nicht ohne vorherige schriftliche Zustimmung des Rechteinhabers verwendet werden.